عندما يتصل متصفح، أو تطبيق جوال، أو طرفية صناعية، أو خدمة سحابية، أو عميل API بخادم، فقد تمر المعلومات عبر أجهزة توجيه، وشبكات وصول، وأنظمة وسيطة، وروابط لاسلكية، وشبكات اتصالات، وبنية تحتية للإنترنت العامة. بدون حماية، قد تتعرض الطلبات والاستجابات للاعتراض، أو التلاعب، أو انتحال الهوية، أو سرقة الجلسات، أو تسرب البيانات.
وُجد HTTPS لجعل اتصال الويب أكثر جدارة بالثقة. إنه لا يغير الغرض الأساسي من HTTP، الذي لا يزال طلباً واستجابة. ما يغيره هو طبقة الأمان حول هذا التبادل: مع من يتحدث العميل، وما إذا كانت البيانات مشفرة، وما إذا كانت الرسالة قد عُدلت، وما إذا كانت المعلومات الحساسة يمكنها السفر بأمان عبر شبكة غير موثوقة.
الطريقة العملية لفهم HTTPS هي: HTTP يحمل بيانات التطبيق، بينما يبني TLS القناة المحمية حولها. صفحة الويب المرئية، أو استجابة API، أو نموذج تسجيل الدخول، أو طلب الدفع، أو لوحة معلومات الإدارة ليست سوى النتيجة النهائية لعملية أمنية متدرجة بعناية.
يبدأ الاتصال الآمن قبل ظهور المحتوى
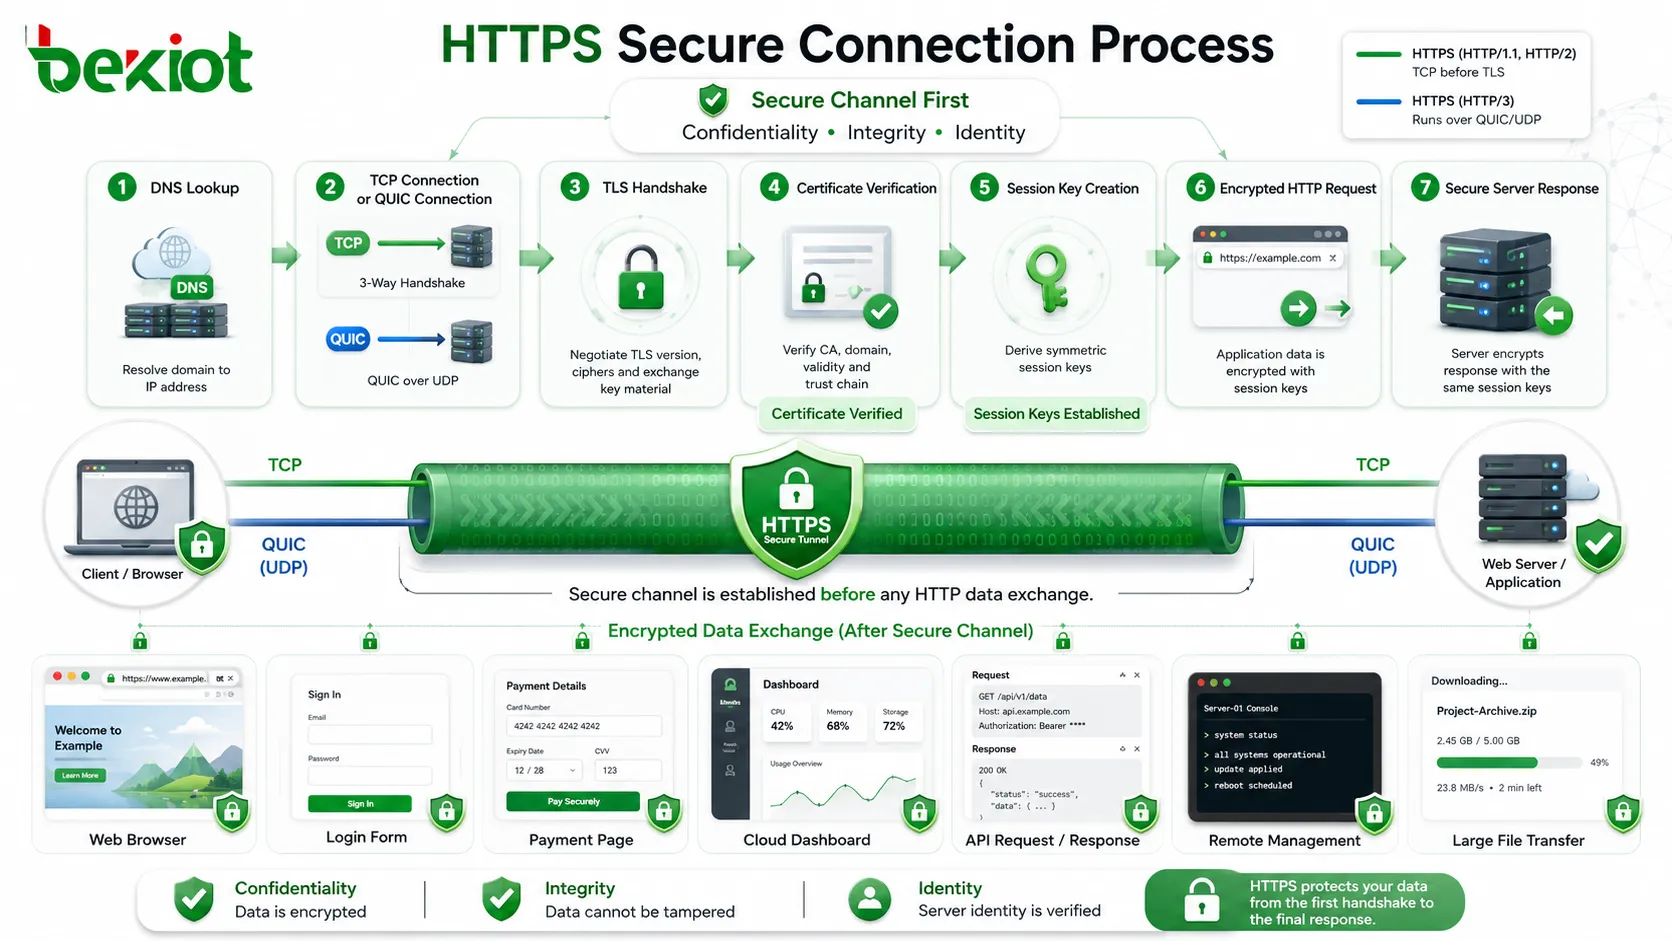
عندما يدخل مستخدم عنوان ويب يبدأ بـ https://، لا يطلب المتصفح الصفحة فوراً. يجب عليه تحديد موقع الخادم، وإنشاء اتصال شبكة، والتحقق من هوية الخادم، والتفاوض على معاملات التشفير، وإنشاء مفاتيح الجلسة، ثم إرسال بيانات HTTP عبر قناة مشفرة.
لهذا لا ينبغي فهم HTTPS على أنه لغة ويب منفصلة. إنه HTTP يعمل داخل طبقة نقل آمنة. لا يزال المتصفح والخادم يتبادلان أساليب مثل GET و POST، والترويسات، وملفات تعريف الارتباط (الكوكيز)، ورموز الحالة، وجسم الاستجابة. الفرق هو أن رسائل HTTP هذه محمية قبل أن تتحرك عبر الشبكة.
الفكرة الأكثر أهمية هي ألا يثق العميل بشكل أعمى في مسار الشبكة. قد يستخدم المستخدم شبكة Wi-Fi عامة، أو بوابة شركة، أو شركة اتصالات محمولة، أو شبكة فندق، أو نقطة وصول غير معروفة. يفترض HTTPS أن المسار قد يكون مراقباً أو متداخلاً فيه، لذا يبني الأمان بين العميل والخادم الشرعي بدلاً من الاعتماد على الشبكات الوسيطة.
من الناحية العملية، يوفر HTTPS ثلاث حمايات رئيسية. يمنع التشفير الغرباء من قراءة محتوى الاتصال. وتساعد المصادقة العميل على تأكيد أن الخادم هو المالك الحقيقي للنطاق. وتساعد حماية السلامة في اكتشاف ما إذا كانت البيانات قد تغيرت أثناء النقل. تعمل هذه الحمايات الثلاث معاً؛ ولا تكفي أي منها بمفردها.
من إدخال العنوان إلى التبادل المحمي
تبدأ العملية عادة بتحليل العنوان. يحتاج العميل إلى معرفة عنوان IP المطابق لاسم النطاق. بعد تحليل DNS، يتصل العميل بالخادم. بالنسبة لـ HTTPS التقليدي عبر TCP، ينشئ العميل اتصال TCP أولاً ثم يبدأ مصافحة TLS. بالنسبة لـ HTTP/3، يُبنى الاتصال الآمن فوق QUIC، الذي يعمل على UDP ويدمج النقل والتشفير بشكل أوثق.
بعد تجهيز الاتصال، تبدأ مصافحة TLS. الغرض من المصافحة ليس نقل محتوى الموقع بالكامل. بل هو الاتفاق على كيفية حماية الاتصال اللاحق. خلال هذه المرحلة، يتبادل العميل والخادم إصدارات البروتوكول المدعومة، ومجموعات التشفير، والقيم العشوائية، ومعلومات الشهادة، وبيانات تبادل المفاتيح.
بمجرد نجاح المصافحة، يستمد العميل والخادم مفاتيح جلسة مشتركة. ثم تُستخدم هذه المفاتيح للتشفير المتماثل لبيانات التطبيق الفعلية. يُستخدم التشفير المتماثل لأنه أسرع بكثير للاتصالات المستمرة من عمليات المفتاح العام. يُستخدم تشفير المفتاح العام بشكل أساسي للتحقق من الهوية وإنشاء المفاتيح.
فقط بعد هذه الخطوات يمكن للمتصفح إرسال طلب HTTP بأمان وتلقي استجابة الخادم. قد يشعر المستخدم أن صفحة الويب تُحمّل مباشرة، لكن العملية الأساسية مُتدرجة لحماية التصفح، ونماذج تسجيل الدخول، وطلبات الدفع، واستدعاءات API، ولوحات المعلومات السحابية، وصفحات الإدارة عن بُعد، ونقل الملفات.
ينشئ HTTPS قناة آمنة قبل تبادل طلبات واستجابات HTTP العادية.
التحقق من الشهادة يخلق ثقة الهوية
أحد أهم أجزاء HTTPS هو التحقق من الشهادة. عندما يقدم الخادم شهادة رقمية، فهو لا يعرض مجرد ملصق. تربط الشهادة اسم نطاق الخادم بمفتاح عام وتتضمن معلومات تسمح للعميل بالتحقق مما إذا كانت صادرة عن هيئة شهادات موثوقة.
يتحقق العميل مما إذا كانت الشهادة تطابق اسم النطاق المطلوب. إذا زار مستخدم example.com، يجب أن تكون الشهادة صالحة لذلك النطاق أو اسم بديل مناسب أو اسم بديل للموضوع. لا ينبغي قبول شهادة لنطاق آخر. هذا يمنع خادماً من التظاهر بأنه موقع ويب مختلف بمجرد تقديم أي شهادة صالحة.
يتحقق العميل أيضاً من سلسلة الشهادات. عادة ما ترتبط شهادة الخادم بشهادة وسيطة واحدة أو أكثر وفي النهاية بشهادة جذر موثوقة مثبتة في متصفح، أو نظام تشغيل، أو مخزن ثقة التطبيق. إذا تعذر التحقق من صحة السلسلة، فقد يحذر العميل المستخدم أو يحظر الاتصال وفقاً للسياسة.
انتهاء الصلاحية جزء آخر من التحقق. الشهادات صالحة فقط لفترة محددة. إذا انتهت صلاحية الشهادة، لا يمكن للعميل افتراض أن ربط الهوية لا يزال صالحاً. لهذا يُعد تجديد الشهادة متطلباً تشغيلياً أساسياً لـ HTTPS. حتى موقع الويب السليم تقنياً يمكن أن يصبح غير قابل للوصول أو غير موثوق إذا انتهت صلاحية الشهادة.
قد تؤخذ حالة الإبطال أيضاً في الاعتبار. إذا تم اختراق شهادة أو إصدارها بشكل غير صحيح، فقد تُبطل قبل تاريخ انتهاء صلاحيتها. يتعامل العملاء والبيئات المختلفة مع فحص الإبطال بطرق مختلفة، لكن المبدأ يبقى كما هو: لا ينبغي أن تكون الشهادة صالحة في التنسيق فقط؛ بل يجب أن تظل جديرة بالثقة في وقت الاتصال.
المصافحة تنشئ مفاتيح جلسة خاصة
غالباً ما يُساء فهم مصافحة TLS. إنها لا تعني أن كلا الجانبين يرسلان مفتاحاً سرياً مباشرة عبر الشبكة. تسمح المصافحة المصممة بشكل صحيح للعميل والخادم بإنشاء سر مشترك دون كشف ذلك السر لأي شخص يراقب حركة المرور.
في تصاميم TLS الحديثة، تسمح آليات تبادل المفاتيح لكلا الطرفين باستخلاص مفاتيح الجلسة نفسها من قيم تشفير متبادلة. قد يرى المهاجم بعض رسائل المصافحة، لكن لا ينبغي أن يكون قادراً على حساب مفاتيح الجلسة النهائية بدون المعلومات الخاصة المطلوبة. هذا يحمي بيانات التطبيق المشفرة التي تلي ذلك.
السرية التامة للتوجيه (Forward Secrecy) هي خاصية أمان مهمة في نشر HTTPS الحديث. إنها تعني أنه حتى إذا تم اختراق المفتاح الخاص طويل الأجل للخادم لاحقاً، يجب ألا تصبح الجلسات السابقة قابلة للقراءة تلقائياً. يتحقق ذلك باستخدام قيم تبادل مفاتيح مؤقتة للجلسات بدلاً من الاعتماد على مفتاح دائم واحد فقط لحماية كل حركة المرور.
تتفاوض المصافحة أيضاً على إصدار TLS وخوارزميات التشفير. يجب على النظام الآمن تجنب إصدارات البروتوكول القديمة ومجموعات التشفير الضعيفة. لذلك، لا يقتصر تكوين HTTPS الجيد على وجود شهادة فقط؛ بل يتعلق أيضاً باختيار سلوك بروتوكول آمن.
بعد اكتمال المصافحة، يتحول العميل والخادم إلى بيانات التطبيق المشفرة. يعتمد أمان هذه المرحلة على توليد مفاتيح صحيح، وخوارزميات قوية، وتنفيذ سليم، ومعالجة دقيقة لاستئناف الجلسة، ومنع الرجوع للإصدارات الأقل، وتكوين البروتوكول.
بيانات HTTP المشفرة تحمي المحتوى أثناء النقل
بمجرد إنشاء القناة الآمنة، تُحمل رسائل HTTP كبيانات تطبيق مشفرة. يشمل ذلك عناوين URL بعد مسار النطاق، وترويسات الطلب، وملفات تعريف الارتباط، وإرسالات النماذج، وحمولات API، وجسم الاستجابة، ورموز المصادقة، ومحتويات حساسة أخرى. يجب ألا يتمكن المراقبون على الشبكة من قراءة هذه التفاصيل بنص واضح.
هذه الحماية مهمة لأن اتصال الويب غالباً ما يحمل معلومات شخصية، وتجارية، وتشغيلية، وحساسة للأمان. بيانات اعتماد تسجيل الدخول، وملفات تعريف ارتباط الجلسة، وبيانات الدفع، وسجلات العملاء، والرسائل الخاصة، وأوامر الأجهزة، وملفات التكوين، ورموز الوصول، كلها قد تمر عبر طلبات الويب.
يحمي التشفير أيضاً البيانات ذات المظهر العادي التي قد تصبح حساسة في السياق. استعلام بحث، أو صفحة منتج، أو اسم ملف، أو مسار داخلي، أو طلب لوحة معلومات، أو معامل API قد يكشف سلوك المستخدم، أو نشاط الأعمال، أو هيكل النظام، أو النية التشغيلية.
ومع ذلك، لا يخفي HTTPS كل شيء. قد يظل اسم النطاق مرئياً في العديد من سياقات الشبكة، وعنوان IP للخادم مرئي بشكل عام لأن التوجيه يتطلب ذلك. قد يكون توقيت وحجم حركة المرور قابلين للملاحظة أيضاً. يحمي HTTPS محتوى وسلامة الاتصال، لكنه ليس مثل إخفاء الهوية بالكامل.
فحوصات السلامة تمنع التعديل الصامت
وظيفة رئيسية أخرى لـ HTTPS هي حماية السلامة. يحتاج العميل والخادم إلى معرفة ما إذا كانت الرسالة التي يتلقيانها هي نفس الرسالة التي أرسلها الطرف الآخر. إذا قام مهاجم، أو وسيط، أو برنامج ضار، أو جهاز شبكة مخترق بتعديل البيانات أثناء النقل، فيجب أن تكتشف القناة الآمنة التغيير.
حماية السلامة مهمة لأن الهجمات لا تقتصر على قراءة البيانات. قد يحاول مهاجم تغيير ملف تنزيل، أو تعديل وجهة دفع، أو حقن سكريبت، أو تغيير استجابة API، أو تغيير بيانات تكوين، أو استبدال صفحة تسجيل دخول. إذا كانت الخصوصية فقط محمية لكن التعديل ممكن، فسيظل الاتصال غير آمن.
يستخدم TLS آليات تشفير موثقة أو مصادقة رسالة لاكتشاف التلاعب. عند إرسال سجلات مشفرة، يتحقق الجانب المستقبل من صحة السجل. إذا فشل التحقق، يجب ألا يستمر الاتصال وكأن كل شيء طبيعي.
هذه الحماية قيّمة بشكل خاص لتوزيع البرامج، والتكوين عن بُعد، واتصال API، وإدارة السحابة، وتسليم الأوامر. في هذه الحالات، المحتوى الدقيق مهم. أمر واحد معدّل، أو رمز، أو حزمة تحديث، أو معامل تكوين قد يكون له عواقب وخيمة.
العناصر الأساسية خلف HTTPS
يعتمد HTTPS على عدة مكونات تعمل معاً. إذا كان أحد المكونات ضعيفاً، فقد يصبح الاتصال بأكمله أقل جدارة بالثقة. الشهادة الصالحة مهمة، لكنها ليست كافية إذا تم تمكين بروتوكولات ضعيفة. التشفير القوي مهم، لكنه ليس كافياً إذا عرض التطبيق الرموز من خلال تصميم سيء. يأتي الأمان من السلسلة بأكملها.
العنصر
الدور الرئيسي
الشاغل التشغيلي
اسم النطاق
يحدد الخدمة التي ينوي العميل الوصول إليها
يجب أن يطابق الشهادة وتكوين التوجيه
الشهادة الرقمية
تربط مفتاحاً عاماً بهوية نطاق
يجب أن تكون صالحة، وموثوقة، ومجدّدة، ومثبتة بشكل صحيح
المفتاح الخاص
يثبت تحكم الخادم في هوية الشهادة
يجب حمايته من التسرب والوصول غير المصرح به
مصافحة TLS
تتفاوض على معاملات البروتوكول وتنشئ مفاتيح الجلسة
يجب تجنب الإصدارات القديمة ومجموعات التشفير الضعيفة
مفاتيح الجلسة
تشفير ومصادقة بيانات التطبيق
يجب توليدها بأمان والتعامل معها فقط حسب الحاجة
طبقة التطبيق
تحمل طلبات واستجابات HTTP داخل القناة الآمنة
يجب تكوين الكوكيز، والرموز، وعمليات إعادة التوجيه، والترويسات بأمان
يوضح هذا المنظور الطبقي لماذا يُعد نشر HTTPS مسألة بروتوكول ومسألة تشغيلية معاً. قد يركز المطور على استدعاءات API. وقد يركز مسؤول النظام على الشهادات وتكوين الخادم. وقد يركز فريق الأمان على سياسة التشفير وحماية المفاتيح. وقد يركز المستخدم فقط على ما إذا كان المتصفح يُظهر اتصالاً آمناً. كل هذه المنظورات متصلة.
تعامل أكثر عمليات النشر أماناً HTTPS كمسار خدمة كامل. يجب أن يعمل DNS، وإصدار الشهادات، وتكوين الخادم، والوكلاء العكسيون، وموازنات التحميل، وتطبيقات الويب، وكوكيز الجلسة، وعمليات إعادة التوجيه، وعملاء API، وأدوات المراقبة، وأتمتة التجديد معاً.
لماذا تتوقع المتصفحات HTTPS بشكل افتراضي
أصبح HTTPS التوقع الطبيعي للمواقع الإلكترونية لأن نشاط الويب الحديث تفاعلي وغني بالبيانات. يقوم المستخدمون بتسجيل الدخول، وإرسال النماذج، وتحميل الملفات، وإجراء المدفوعات، وإدارة الحسابات، وقراءة الرسائل الخاصة، والوصول إلى منصات المؤسسات، واستخدام التطبيقات السحابية عبر المتصفحات. لا يمكن لـ HTTP العادي توفير مستوى الثقة المطلوب لهذه الأنشطة.
تستخدم المتصفحات بشكل متزايد مؤشرات الأمان، والتحذيرات، وقيود الصلاحيات، وإنفاذ السياسات لتشجيع الاتصالات الآمنة. الميزات الحساسة مثل تحديد الموقع الجغرافي، والوصول إلى الكاميرا، والوصول إلى الميكروفون، وعمال الخدمة (Service Workers)، وتطبيقات الويب التقدمية، والعديد من قدرات المتصفح الحديثة مصممة مع وضع السياقات الآمنة في الاعتبار.
يساعد HTTPS أيضاً في حماية الكوكيز والجلسات. غالباً ما تعتمد جلسة تسجيل الدخول على كوكي أو رمز يخبر الخادم أن المستخدم قد تمت مصادقته. إذا تم إرسال ذلك الكوكي عبر اتصال غير محمي، فقد يُسرق ويُعاد استخدامه. تعمل سمات الكوكيز الآمنة ونقل HTTPS معاً لتقليل خطر اختطاف الجلسة.
بالنسبة للبحث، وثقة المستخدم، وتوافق المنصة، أصبح HTTPS الآن مطلباً أساسياً للموقع الإلكتروني بدلاً من كونه ترقية اختيارية. قد يبدو الموقع بدون HTTPS قديماً، أو غير آمن، أو مقيداً بسلوك المتصفح. والأهم من ذلك، قد يعرض المستخدمين لمخاطر يمكن تجنبها.
أنظمة تسجيل الدخول والهوية والحسابات
أنظمة تسجيل الدخول هي واحدة من أهم مجالات تطبيق HTTPS. عادة ما يحمل نموذج تسجيل الدخول اسم مستخدم، وكلمة مرور، ورمز استخدام لمرة واحدة، ورمز مصادقة، أو طلب جلسة. إذا لم يكن هذا التبادل محمياً، فقد يلتقط مهاجم على الشبكة بيانات الاعتماد أو يتلاعب بعملية تسجيل الدخول.
يحمي HTTPS الاتصال بين المستخدم وخادم المصادقة. إنه يساعد في منع تعرض بيانات الاعتماد، ويحمي تسليم كوكي الجلسة، ويقلل من فرصة أن يتمكن نظام وسيط مزيف من تعديل صفحة تسجيل الدخول. كما أنه يدعم الاستخدام الأكثر أماناً لتسجيل الدخول الموحد (SSO)، والتفويض القائم على OAuth، وجلسات تطبيقات الويب، وسير عمل استعادة الحساب.
تتطلب صفحات إدارة الحساب أيضاً HTTPS. تغييرات كلمة المرور، وتحديثات البريد الإلكتروني، وربط رقم الهاتف، وإعداد المصادقة متعددة العوامل، وسجلات الوصول، وسجلات الفوترة، والملفات الشخصية، وإعدادات الأمان، كلها تتضمن معلومات حساسة. حتى إذا كان جزء فقط من الموقع يتطلب تسجيل الدخول، فالتصميم الأكثر أماناً هو استخدام HTTPS عبر الموقع بأكمله.
تعتمد أنظمة الهوية أيضاً على عمليات إعادة التوجيه. قد يُرسل المستخدم من تطبيق إلى مزود هوية ثم يعود برمز أو توكين. HTTPS هو أحد الأسس، بينما يكمل التعامل الصحيح مع URI إعادة التوجيه، وتخزين الرموز، وسياسة الكوكيز، والتحقق من التطبيق التصميم.
المدفوعات والمعاملات المالية
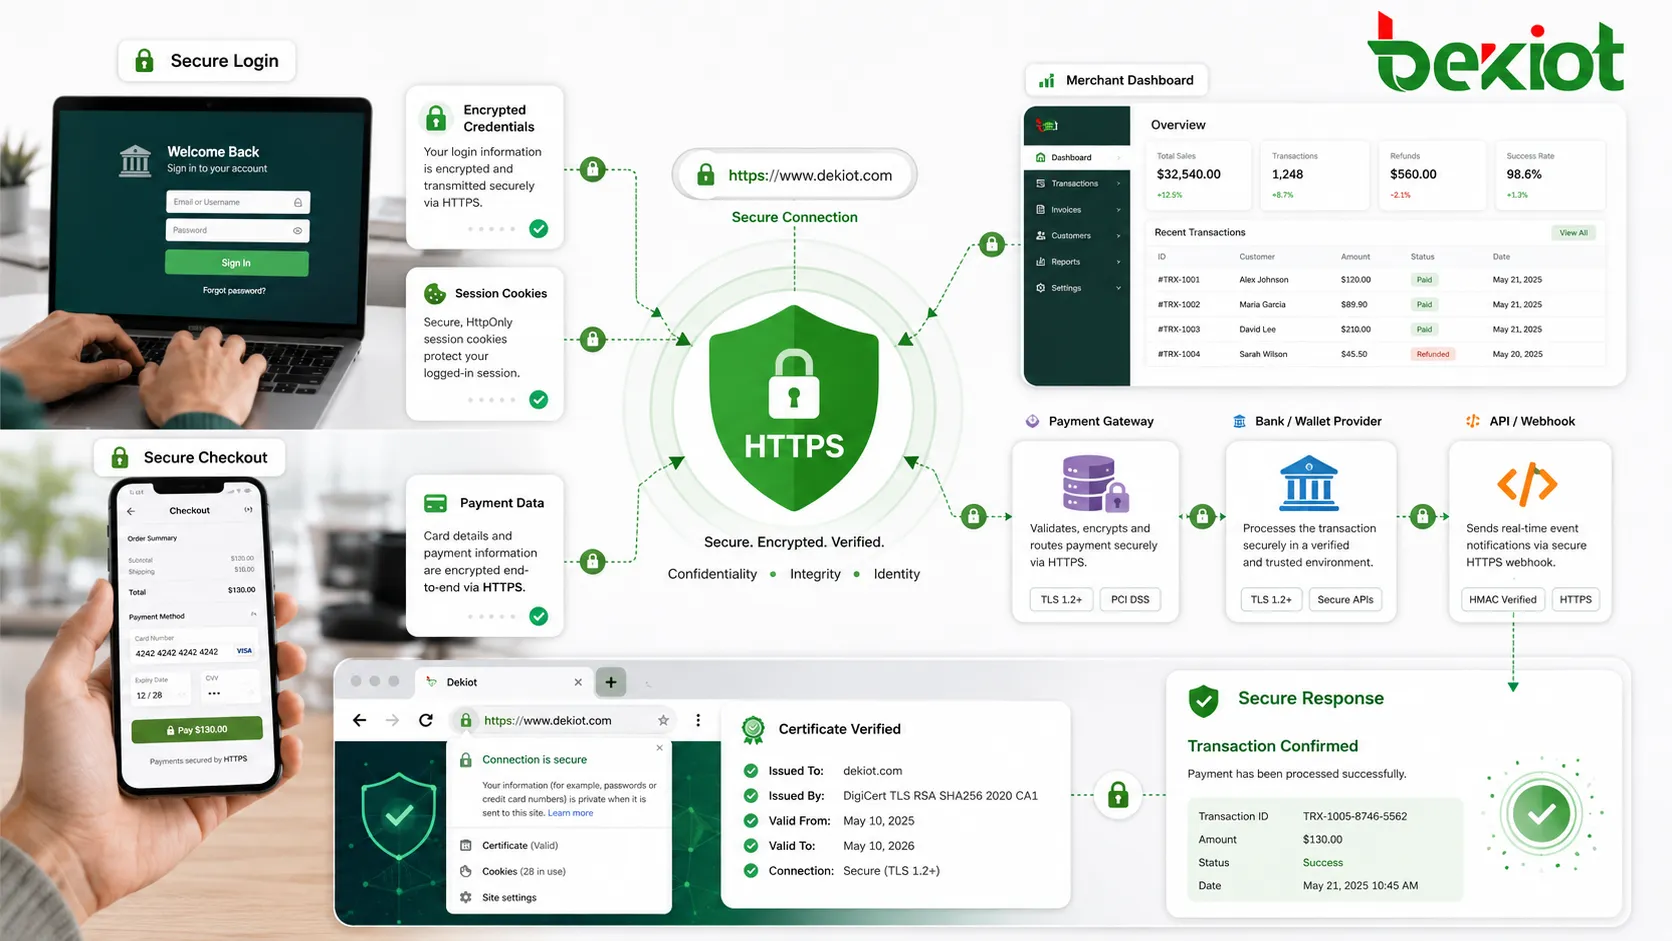
صفحات الدفع، والخدمات المصرفية عبر الإنترنت، ومنصات الفوترة، وأنظمة الاشتراك، وبوابات الفواتير، ولوحات المعلومات المالية هي حالات استخدام واضحة لـ HTTPS. إنها تتضمن معلومات مثل بيانات البطاقة، وسجلات الحساب، وتفاصيل المعاملات، وعناوين الفوترة، ورموز التفويض، والإيصالات، وهوية المستخدم. تتطلب هذه القيم كلاً من السرية والسلامة.
يحمي التشفير معلومات الدفع أثناء انتقالها بين العميل والخادم. ويساعد التحقق من الهوية المستخدم على تجنب إرسال المعلومات المالية إلى موقع منتحل. وتساعد حماية السلامة في منع تغيير بيانات المعاملة أثناء النقل. معاً، تجعل هذه الخصائص HTTPS مطلباً أساسياً للتفاعل المالي الموثوق.
قد تشمل سير عمل الدفع أطرافاً متعددة: موقع التاجر، وبوابة الدفع، والبنك، ومزود المحفظة، ومنصة مكافحة الاحتيال، ونقطة نهاية رد النداء (callback)، ومتصفح المستخدم أو تطبيق الجوال. HTTPS مطلوب ليس فقط على صفحة الخروج المرئية ولكن أيضاً على ردود النداء الخلفية، وواجهات برمجة تطبيقات تأكيد الدفع، ونقاط نهاية خطاف الويب (webhook)، ولوحات معلومات التاجر.
HTTPS بحد ذاته لا يجعل نظام الدفع متوافقاً أو آمناً بالكامل. يتطلب أمان الدفع أيضاً تصميماً مناسباً للتطبيق، وتقليل البيانات، واستخدام الرموز المميزة (tokenization)، والتحكم في الوصول، ومراقبة الاحتيال، والتخزين الآمن، والتسجيل، والامتثال لمتطلبات الدفع ذات الصلة. يحمي HTTPS قناة النقل؛ إنه لا يحل محل بنية الأمان الكاملة.
تعتمد أنظمة تسجيل الدخول والدفع على HTTPS لحماية بيانات الاعتماد، والجلسات، وبيانات المعاملات، وهوية الخادم.
واجهات برمجة التطبيقات (APIs) واتصال خدمة إلى خدمة
HTTPS ليس فقط لصفحات الويب التي يشاهدها البشر. تطبيقات الجوال، والواجهات الأمامية للويب، والخدمات السحابية، والخدمات المصغرة، وأنظمة الشركاء، ومنصات الإدارة، وأدوات الأتمتة غالباً ما تتبادل JSON، أو XML، أو ملفات، أو أوامر، أو رموز، أو بيانات الحالة عبر نقاط نهاية HTTPS.
بالنسبة لواجهات برمجة التطبيقات، يحمي HTTPS رموز الوصول، وجسم الطلب، وبيانات الاستجابة، وترويسات المصادقة. بدون HTTPS، يمكن اعتراض رمز حامل (bearer token) أو مفتاح API منقول بنص واضح واستخدامه من قبل مهاجم. نظراً لأن العديد من بيانات اعتماد API تعمل مثل تصاريح الوصول، فإن حماية النقل ضرورية.
غالباً ما يعمل اتصال خدمة إلى خدمة داخل شبكات خاصة، لكن "خاص" لا يعني دائماً آمناً. يمكن أن تحتوي الشبكات الداخلية على أجهزة مخترقة، أو أدوات مراقبة مهيأة بشكل خاطئ، أو بنية تحتية مشتركة، أو قطاعات غير موثوقة. استخدام HTTPS بين الخدمات يقلل من افتراض أن الشبكة الداخلية موثوقة بالكامل.
في البيئات الأكثر تقدماً، قد تستخدم واجهات برمجة التطبيقات TLS متبادل (mTLS). في HTTPS العادي، يتحقق العميل عادة من شهادة الخادم. في TLS المتبادل، يتحقق الخادم أيضاً من شهادة العميل. يمكن لهذا مصادقة الأجهزة، أو الخدمات، أو البوابات، أو الشركاء في طبقة النقل.
غالباً ما تُنهي بوابات API والوكلاء العكسيون HTTPS عند الحافة ثم تعيد توجيه الطلبات إلى الخدمات الداخلية. يمكن أن يبسط هذا إدارة الشهادات والتحكم في حركة المرور، لكنه يتطلب أيضاً تصميماً دقيقاً لحدود الثقة. في البيئات عالية الأمان، قد يكون مطلوباً HTTPS داخلي من البداية إلى النهاية أو معاد تشفيره.
المنصات السحابية ووحدات تحكم الإدارة
تعتمد المنصات السحابية اعتماداً كبيراً على HTTPS لأن المستخدمين يديرون البنية التحتية عبر وحدات تحكم الويب، وواجهات برمجة التطبيقات، وأدوات الأتمتة. قد تسمح لوحة معلومات سحابية للمستخدمين بإنشاء خوادم، وإدارة قواعد البيانات، وتنزيل المفاتيح، وتغيير قواعد جدار الحماية، وعرض السجلات، وتكوين التخزين، والتحكم في صلاحيات الهوية. هذه الإجراءات حساسة للغاية.
يحمي HTTPS جلسة الإدارة بين المسؤول والمنصة السحابية. إنه يقلل من خطر سرقة بيانات الاعتماد، واختطاف الجلسة، والتلاعب بالأوامر، وتعرض البيانات الحساسة. إذا كانت حركة مرور الإدارة غير محمية، يمكن للمهاجم ملاحظة عمليات البنية التحتية أو التدخل فيها.
تستخدم واجهات برمجة التطبيقات السحابية أيضاً HTTPS كوسيلة النقل الأساسية للأتمتة. أدوات البنية التحتية ككود (IaC)، وسكريبتات النشر، ووكلاء المراقبة، وأنظمة النسخ الاحتياطي، ومنصات التنسيق، كلها قد تستدعي نقاط نهاية HTTPS. يمكن لهذه الطلبات إنشاء أو تدمير الموارد، أو تدوير الأسرار، أو تعديل سياسات الشبكة، أو استرداد السجلات.
توضح البيئات السحابية أيضاً الحاجة إلى إدارة صحيحة للشهادات والنطاقات. قد تستخدم الخدمات نطاقات مخصصة، وموازنات تحميل، ونقاط نهاية CDN، وشهادات نجمية (wildcard)، ونقاط نهاية إقليمية، وأسماء خدمات داخلية. يجب تغطية كل نقطة نهاية بتكوين شهادة مناسب وعمليات تجديد.
أجهزة إنترنت الأشياء والطرفيات البعيدة
غالباً ما تستخدم أجهزة إنترنت الأشياء والطرفيات البعيدة HTTPS للتواصل مع المنصات السحابية، أو خوادم الإدارة، أو خدمات التحديث، أو أنظمة المراقبة. قد تُثبت هذه الأجهزة في المنازل، أو المصانع، أو المركبات، أو محطات المرافق، أو المباني، أو المواقع الخارجية، أو البنى التحتية الموزعة. يعمل الكثير منها عبر شبكات لا يمكن لمالك الجهاز التحكم فيها بالكامل.
يساعد HTTPS في حماية بيانات القياس عن بُعد، وأوامر التكوين، وطلبات تحديث البرامج الثابتة، ورموز المصادقة، وعمليات تسجيل الجهاز. إذا أرسل جهاز بيانات الحالة أو تلقى أوامر بدون حماية، فقد يعترض مهاجم المعلومات أو يحاول التلاعب بسلوك الجهاز.
هوية الجهاز هي تحدٍ خاص. تعتمد بعض عمليات النشر على HTTPS من جانب الخادم فقط، حيث يتحقق الجهاز من الخادم قبل إرسال البيانات. قد تستخدم عمليات النشر الأكثر أماناً شهادات عميل، أو بيانات اعتماد مرتبطة بالجهاز، أو عناصر آمنة، أو TLS متبادل للتحقق من أن الجهاز نفسه مصرح له.
تسليم تحديث البرامج الثابتة هو تطبيق مهم بشكل خاص. يمكن لـ HTTPS حماية مسار النقل بين خادم التحديث والجهاز، مما يقلل من خطر استبدال حزمة التحديث أثناء النقل. ومع ذلك، يجب أن يتضمن تصميم التحديث الآمن أيضاً توقيع الحزمة والتحقق منها على جانب الجهاز.
تعتمد إدارة الأجهزة عن بُعد أيضاً على معالجة مستقرة للشهادات. قد يكون للأجهزة ذاكرة محدودة، ودورات حياة طويلة، واتصال متقطع، ووصول مادي صعب. يمكن أن يتسبب انتهاء صلاحية الشهادة، وأخطاء مزامنة الوقت، وتغييرات شهادة الجذر، وفشل التجديد في مشكلات اتصال واسعة النطاق إذا لم يتم التخطيط لها بعناية.
الأنظمة الصناعية والتشغيلية
تستخدم الأنظمة الصناعية والتشغيلية بشكل متزايد واجهات الويب للمراقبة، والتكوين، ولوحات المعلومات، والسجلات، والإنذارات، وإعداد التقارير، والصيانة عن بُعد. قد تشمل هذه الأنظمة وحدات تحكم، وبوابات، وأجهزة شبكة، ومنصات اتصالات، ومستشعرات، وأنظمة طاقة، وأنظمة بناء، ومعدات أمنية.
لا يقتصر استخدام HTTPS في هذه البيئات على الخصوصية. إنه يتعلق بمنع الملاحظة والتعديل غير المصرح به لإعدادات التشغيل. قد تتضمن صفحة التكوين معاملات شبكة، وحسابات مستخدمين، وعتبات إنذار، وقواعد توجيه، وعناصر تحكم في البرامج الثابتة، أو سجلات النظام. إذا تعرضت هذه الحركة، فقد يؤثر الخطر على سلوك المعدات وتشغيل الموقع.
غالباً ما تحتوي البيئات الصناعية على أجهزة أقدم ودورات استبدال طويلة. قد تدعم بعض الأجهزة فقط إصدارات TLS محدودة أو معالجة قديمة للشهادات. هذا يخلق تحدياً عملياً: تريد المؤسسات إدارة مشفرة، لكن يجب عليها أيضاً الحفاظ على التوافق مع الأجهزة القديمة.
الصيانة عن بُعد هي تطبيق خاص آخر. قد يصل المهندسون إلى لوحات المعلومات، أو صفحات التشخيص، أو السجلات، أو بوابات التكوين من خارج الموقع المحلي. HTTPS هو أساس ضروري لحماية هذا الوصول، لكن يجب دمجه مع VPN، ومصادقة قوية، وصلاحية قائمة على الدور، وتسجيل التدقيق، والتعرض المقيد.
استخدام شبكات توصيل المحتوى (CDN) والحافة وتطبيقات الجوال
تستخدم شبكات توصيل المحتوى ومنصات الحافة HTTPS لتوصيل المواقع الإلكترونية، وملفات الوسائط، والسكريبتات، والصور، والتنزيلات، وبيانات التطبيقات من مواقع قريبة من المستخدمين. في هذه البنية، قد يُنهى HTTPS عند عقدة الحافة، بينما تتواصل عقدة الحافة مع الخادم الأصلي عبر اتصال آخر.
يحسن HTTPS على الحافة ثقة المستخدم ويحمي توصيل المحتوى عبر الشبكات العامة. كما يمكّن ميزات المتصفح الحديثة ويقلل من مشكلات المحتوى المختلط. بالنسبة للمواقع ذات المستخدمين العالميين، يمكن لـ HTTPS المستند إلى CDN تحسين التوفر والأداء مع الحفاظ على الوصول الآمن في الطبقة التي تواجه المستخدم.
تعتمد تطبيقات الجوال اعتماداً كبيراً على HTTPS لأن المستخدمين يتصلون غالباً عبر شبكات خلوية، أو Wi-Fi عامة، أو أجهزة توجيه منزلية، أو شبكات مكاتب، أو فنادق، أو مطارات، أو مقاهي، أو نقاط اتصال مشتركة. لا يمكن لمطور التطبيق افتراض أن الشبكة جديرة بالثقة.
تتبادل تطبيقات الجوال عادةً بيانات تسجيل الدخول، وملفات تعريف المستخدمين، ومعلومات الموقع، وتسجيل رمز الدفع (push token)، وطلبات الدفع، ومعرفات الجهاز، والرسائل، وتحميلات الوسائط، واستجابات API. التحقق من الشهادة مهم بشكل خاص؛ يجب ألا يتجاهل التطبيق أخطاء الشهادة أو يقبل أي شهادة بدون تحقق.
الأداء والبروتوكولات الحديثة
لا يزال بعض الناس يفترضون أن HTTPS بطيء دائماً لأن التشفير يضيف عبئاً إضافياً. في البيئات المبكرة، كان هذا القلق أكثر وضوحاً. لقد غيرت الأجهزة الحديثة، ومكتبات TLS المحسّنة، واستئناف الجلسة، وتجميع HTTP/2، و HTTP/3 فوق QUIC صورة الأداء العملي. بالنسبة للعديد من المواقع، لا يشكل أداء HTTPS عنق زجاجة كبيراً عند تكوينه بشكل صحيح.
يعمل HTTP/2 بشكل شائع فوق TLS في المتصفحات ويحسن الكفاءة من خلال التجميع (multiplexing)، وضغط الترويسات، واستخدام أفضل للاتصالات المستمرة. يمكن أن يقلل هذا من عدد الاتصالات المنفصلة المطلوبة لصفحة بها موارد كثيرة. لذلك أصبح HTTPS ليس فقط مطلباً أمنياً بل أيضاً جزءاً من أداء الويب الحديث.
يستخدم HTTP/3 بروتوكول QUIC، الذي يدمج التشفير بشكل أعمق ويعمل فوق UDP. إنه مصمم لتحسين إنشاء الاتصال، وتقليل بعض مشكلات حظر رأس الخط (head-of-line blocking)، ودعم سلوك أفضل في ظل ظروف شبكة معينة. يعتمد النشر على دعم الخادم، ودعم CDN، وسلوك جدار الحماية، ودعم المتصفح، وظروف الشبكة.
لا يزال الأداء يتطلب تكويناً جيداً. يجب على الخادم تجنب عمليات إعادة التوجيه غير الضرورية، واستخدام سلاسل شهادات معقولة، وتمكين استئناف الجلسة حيثما كان ذلك مناسباً، وتكوين البروتوكولات الحديثة، ومراقبة وقت المصافحة، والوقت حتى البايت الأول، ومعدلات الخطأ.
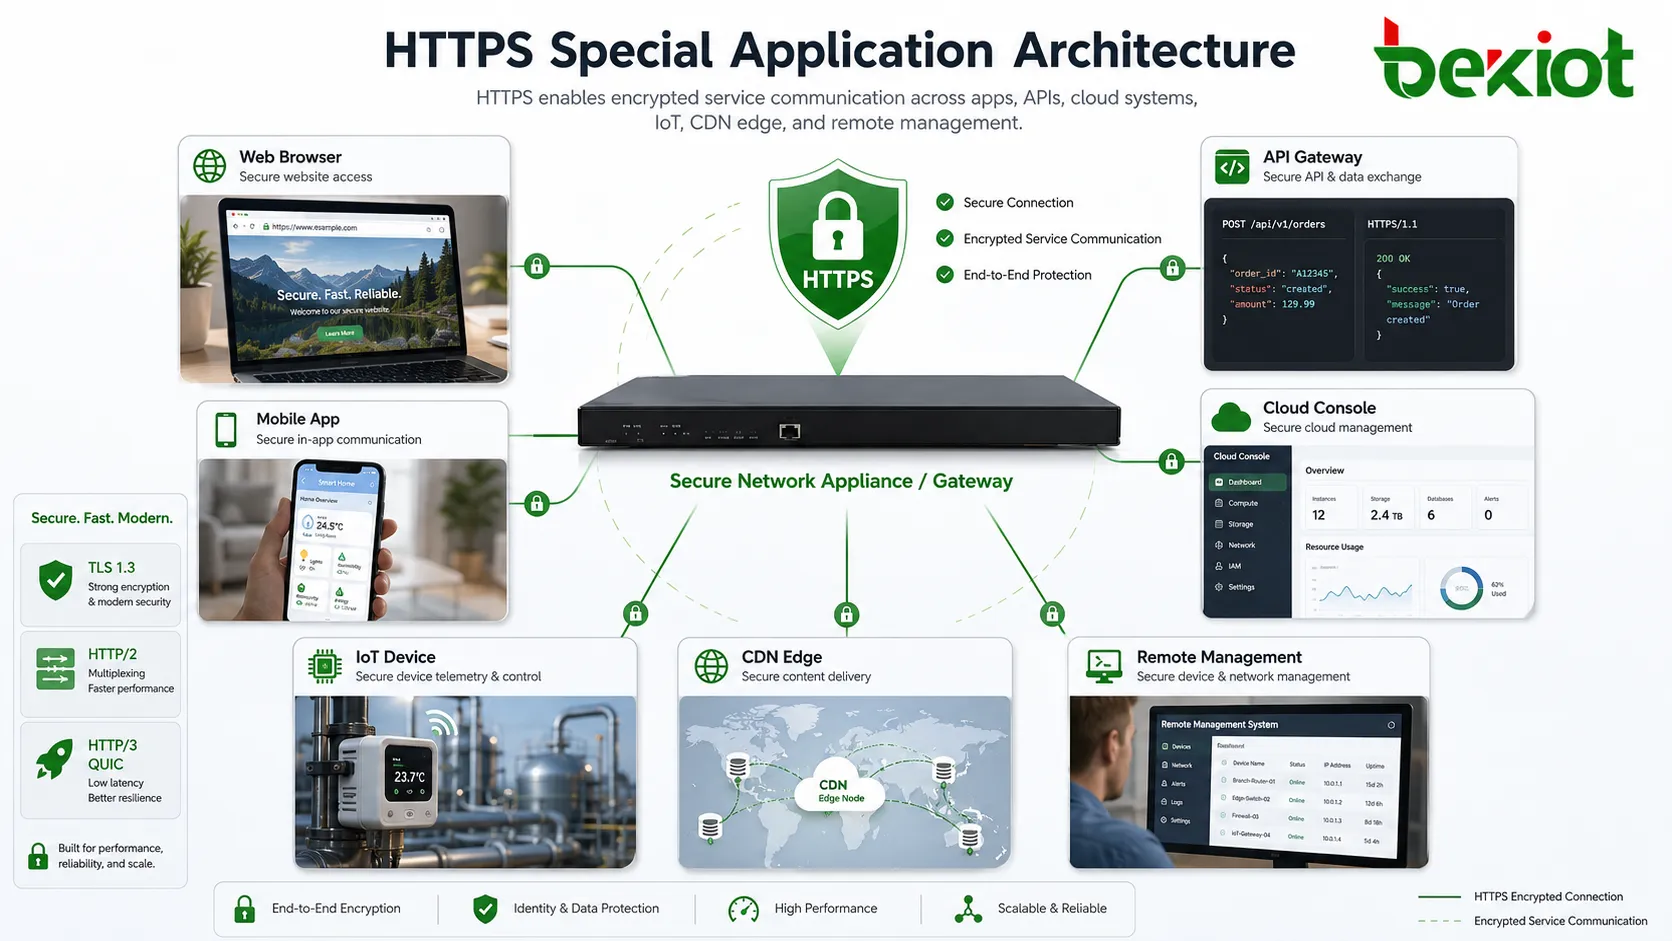
يُستخدم HTTPS خارج نطاق المواقع الإلكترونية، بما في ذلك واجهات برمجة التطبيقات، ووحدات التحكم السحابية، وتطبيقات الجوال، وأجهزة إنترنت الأشياء، وحواف CDN، وأنظمة الإدارة عن بُعد.
قواعد النشر التي تؤثر على الأمان الحقيقي
القاعدة الأولى هي استخدام شهادة صالحة للنطاق الصحيح. يجب أن تغطي الشهادة أسماء النطاقات التي يصل إليها المستخدمون أو العملاء فعلياً. إذا اتصل المستخدمون عبر www، أو النطاق المجرد، أو نطاق فرعي، أو نطاق API، أو نقطة نهاية إقليمية، فيجب أن تتطابق تغطية الشهادة. يتسبب عدم التطابق في تحذيرات المتصفح وفشل اتصالات العميل.
القاعدة الثانية هي حماية المفتاح الخاص. إذا سُرق المفتاح الخاص، فقد ينتحل المهاجم شخصية الخادم في سيناريوهات معينة أو يعرض الثقة للخطر. يجب تخزين المفاتيح الخاصة بأمان، وتقييد الوصول، ويجب أن تتجنب العمليات التشغيلية نسخ المفاتيح دون داع عبر أنظمة غير مُدارة.
القاعدة الثالثة هي تعطيل البروتوكولات القديمة ومجموعات التشفير الضعيفة. قد يبدو التوافق مع العملاء القدامى جداً مريحاً، لكنه يمكن أن يعرض الخدمة لنقاط ضعف معروفة. يجب على المؤسسات مراجعة قاعدة مستخدميها ومتطلبات الأمان قبل السماح بالخيارات القديمة.
القاعدة الرابعة هي إعادة توجيه HTTP إلى HTTPS بشكل صحيح. لا تزال العديد من المواقع تتلقى طلبات عبر HTTP العادي لأن المستخدمين يكتبون النطاق بدون مخطط أو تشير الروابط القديمة إلى HTTP. يجب أن ترسل عمليات إعادة التوجيه المستخدمين إلى إصدار HTTPS. لحماية أقوى، يمكن لـ HTTP Strict Transport Security (HSTS) إخبار المتصفحات باستخدام HTTPS تلقائياً للاتصالات المستقبلية.
القاعدة الخامسة هي تجنب المحتوى المختلط. إذا حمّلت صفحة HTTPS سكريبتات، أو صوراً، أو إطارات، أو موارد عبر HTTP عادي، فقد تصبح الصفحة أقل أماناً أو قد تحظرها المتصفحات. المحتوى المختلط النشط مثل السكريبتات خطير بشكل خاص لأنه يمكن أن يقوض أمان الصفحة المحمية.
القاعدة السادسة هي مراقبة انتهاء صلاحية الشهادة وتجديدها. الشهادات منتهية الصلاحية سبب شائع لانقطاعات الخدمة التي يمكن تجنبها. يمكن أن تساعد الأتمتة، لكن الأنظمة الآلية لا تزال بحاجة إلى المراقبة. يمكن أن تؤدي إخفاقات التحقق من صحة النطاق، أو مشكلات DNS، أو حدود المعدل، أو أخطاء صلاحيات الملفات، أو خطأ في تكوين موازن التحميل إلى كسر التجديد بشكل غير متوقع.
الأخطاء الشائعة والإصلاحات الأفضل
الخطأ
الخطر النموذجي
الإصلاح الأفضل
معاملة HTTPS كمكتمل بعد تثبيت شهادة
قد تبقى إعدادات بروتوكول، أو كوكيز، أو إعادة توجيه، أو تجديد ضعيفة
قد تتعرض بيانات الاعتماد، والرموز، وبيانات التكوين داخل الشبكات المشتركة
استخدم HTTPS أو وسيلة نقل آمنة أخرى لمسارات الخدمة الداخلية الحساسة
تجاهل أمان طبقة التطبيق
لا يمكن لـ HTTPS إيقاف كلمات المرور الضعيفة، أو الحقن، أو التحكم بالوصول المعطل، أو تسرب البيانات
ادمج HTTPS مع تصميم تطبيق آمن والتحكم في الوصول
خطأ في تكوين الوكلاء العكسيين
قد تظهر عمليات إعادة توجيه خاطئة، أو كوكيز غير آمنة، أو مشكلات محتوى مختلط
كوّن ترويسات إعادة التوجيه، وحدود الثقة، ومعالجة مخطط الخلفية بشكل صحيح
تثبيت سلسلة شهادات غير مكتملة
قد ترفض بعض المتصفحات، أو التطبيقات، أو واجهات برمجة التطبيقات، أو الأجهزة الاتصال
ثبّت واختبر سلسلة الشهادات الكاملة عبر عملاء تمثيليين
كيفية الحكم على ما إذا كان HTTPS موثوقاً
يجب أن يجتاز نشر HTTPS الموثوق عدة فحوصات عملية. يجب أن تتطابق الشهادة مع النطاق، ويجب أن تكون السلسلة صالحة، ويجب ألا تكون الشهادة منتهية الصلاحية، ويجب مراقبة التجديد. يجب أن يفضل الخادم إصدارات TLS الحديثة ويتجنب الخوارزميات الضعيفة. يجب إعادة توجيه طلبات HTTP بشكل صحيح إلى HTTPS.
يجب أن يستخدم التطبيق كوكيز آمنة لمعرفات الجلسة. يجب أن تستخدم صفحات تسجيل الدخول، وصفحات الدفع، وصفحات الحساب، وواجهات برمجة التطبيقات، والتنزيلات، وصفحات الإدارة HTTPS. يجب عدم تحميل الموارد الحساسة عبر HTTP عادي. يجب مراعاة ترويسات الأمان وفقاً لنوع التطبيق.
يجب أيضاً اختبار النشر من منظور العملاء الحقيقيين. قد لا يتصرف المتصفح، أو تطبيق الجوال، أو عميل API، أو الجهاز المضمن، أو الطرفية الصناعية بنفس الطريقة. بعض الأجهزة لديها مخازن ثقة أقدم أو دعم محدود لـ TLS. يجب أن يشمل الاختبار عملاء تمثيليين بدلاً من متصفح المسؤول فقط.
الموثوقية التشغيلية لا تقل أهمية عن الإعداد الأولي. يجب أن يكون تجديد الشهادة آلياً أو مجدولاً. يجب إرسال تنبيهات انتهاء الصلاحية مبكراً بما يكفي لاتخاذ إجراء. يجب أن تتضمن خطط تدوير المفاتيح، وترحيل الخادم، وتغييرات النطاق، وتغييرات CDN، وتحديثات موازن التحميل، وخطط التعافي من الكوارث اعتبارات HTTPS.
نظرة نهائية
يعمل HTTPS عن طريق وضع اتصال HTTP داخل قناة محمية بـ TLS. قبل تبادل طلب الويب الفعلي، يقوم العميل والخادم بمصافحة، والتحقق من الشهادات، والتفاوض على معاملات آمنة، وإنشاء مفاتيح جلسة، ثم حماية بيانات التطبيق من خلال التشفير وفحوصات السلامة.
قيمته لا تقتصر على المواقع الإلكترونية العادية. HTTPS ضروري لأنظمة تسجيل الدخول، ومنصات الدفع، وواجهات برمجة التطبيقات، ووحدات التحكم السحابية، وتطبيقات الجوال، وأجهزة إنترنت الأشياء، وواجهات الإدارة الصناعية، وتوصيل CDN، والصيانة عن بُعد، واتصال خدمة إلى خدمة. في كل حالة، يحمي الهوية، والبيانات، والأوامر، والرموز، والجلسات، والمعلومات التشغيلية مع تقليل خطر الاعتراض أو التلاعب.
تجمع أقوى عمليات نشر HTTPS بين الشهادات الصحيحة، وتكوين البروتوكول الآمن، والمفاتيح الخاصة المحمية، وتصميم التطبيق الآمن، والتجديد الموثوق، والمراقبة المستمرة. HTTPS ليس رمزاً تزيينياً في المتصفح. إنه طبقة أمان أساسية للاتصالات الرقمية الحديثة.
الأسئلة الشائعة
هل HTTPS هو نفسه TLS؟
لا. HTTPS هو HTTP يعمل فوق قناة TLS آمنة. TLS هو بروتوكول الأمان الذي يوفر التشفير، والمصادقة، وحماية السلامة. يستخدم HTTPS بروتوكول TLS لحماية طلبات واستجابات الويب.
هل يخفي HTTPS نطاق الموقع عن الجميع؟
ليس بالكامل. يحمي HTTPS محتوى الطلبات والاستجابات، لكن قد يظل مراقبو الشبكة يرون معلومات مثل عنوان IP للخادم، وفي كثير من الحالات، معلومات اتصال متعلقة بالنطاق. HTTPS هو أمان نقل، وليس إخفاءً تاماً للهوية.
لماذا لا يزال الموقع يحتاج HTTPS إذا لم يكن لديه صفحة دفع؟
حتى المواقع غير المخصصة للدفع قد تحتوي على نماذج تسجيل دخول، وكوكيز، ونماذج اتصال، واستعلامات بحث، وتنزيلات، وبيانات حساب، أو معلومات سلوك مستخدم. يمنع HTTPS أيضاً التلاعب بالمحتوى ويدعم ميزات المتصفح الحديثة.
هل يمكن لـ HTTPS حماية تطبيق سيء التصميم؟
يحمي HTTPS البيانات أثناء النقل، لكنه لا يصلح ثغرات التطبيق. مشكلات مثل كلمات المرور الضعيفة، والتحكم بالوصول المعطل، وحقن SQL، والبرمجة عبر المواقع (XSS)، والتخزين غير الآمن، أو صفحات المسؤول المكشوفة لا تزال بحاجة إلى ضوابط أمان منفصلة.
لماذا تتسبب مشكلات انتهاء صلاحية الشهادة في انقطاع الخدمة؟
عندما تنتهي صلاحية الشهادة، قد لا يعود العملاء يثقون في هوية الخادم. قد تحظر المتصفحات، والتطبيقات، وواجهات برمجة التطبيقات، والأجهزة الاتصال أو تُظهر أخطاء أمنية. لهذا السبب يُعد تجديد الشهادة ومراقبتها من المهام التشغيلية الأساسية.