شرح الوصول الآمن عبر HTTPS للمواقع والبوابات وواجهات برمجة التطبيقات وإدارة الأجهزة، ويغطي تشفير TLS، والتحقق من صحة الشهادة، والجلسات الآمنة، ومكونات النشر، وأفضل الممارسات، وحدود HTTPS في تصميم الأمن الحقيقي.
Becke Telcom
يعني الوصول الآمن عبر HTTPS استخدام بروتوكول نقل النص التشعبي الآمن (HTTPS) لحماية الاتصال بين العميل والخادم. لا يزال المتصفح، أو تطبيق الهاتف المحمول، أو عميل API، أو الجهاز المزود بتقنية الويب يستخدم HTTP، ولكن يتم نقل هذه الحركة عبر TLS بدلاً من إرسالها كنص واضح.
في الاستخدام اليومي، تظهر هذه العبارة غالبًا في صفحات المنتجات، ووثائق تقنية المعلومات، ولوحات المعلومات السحابية، وأدلة الأجهزة، وسياسات الوصول المؤسسي. وهي لا تعني عادةً بروتوكولًا منفصلاً يتجاوز HTTPS بحد ذاته. إنها ببساطة تصف طريقة أكثر أمانًا للوصول إلى المواقع، والبوابات، وواجهات برمجة التطبيقات، ووحدات تحكم الإدارة، وواجهات الإدارة القائمة على الويب.
أصبح HTTPS مطلبًا أساسيًا لأن الوصول عبر الويب أصبح الآن نقطة الدخول الرئيسية للعديد من الأنظمة. يسجل الموظفون الدخول إلى منصات SaaS عبر المتصفحات، ويدير المسؤولون البوابات وأنظمة IP PBX عبر وحدات تحكم الويب، ويستخدم العملاء البوابات الإلكترونية، وتتواصل الأجهزة مع الخدمات السحابية عبر واجهات برمجة التطبيقات. في كل هذه الحالات، يُعد النقل الآمن جزءًا من البنية التحتية الرقمية العادية.
يحمي الوصول الآمن عبر HTTPS اتصالات المتصفح والتطبيقات عن طريق تشغيل HTTP عبر جلسة مشفرة بـ TLS وموثقة بشهادة.
أهمية الوصول عبر HTTPS
يُستخدم الوصول الآمن عبر HTTPS بشكل أساسي لحماية الاتصالات القائمة على الويب عبر الشبكات غير الموثوقة أو المشتركة. فبدون HTTPS، يمكن ملاحظة البيانات المرسلة عبر HTTP العادي أو اعتراضها أو تغييرها بسهولة أكبر أثناء النقل. ولهذا السبب، لا ينبغي أن تعتمد صفحات تسجيل الدخول، ولوحات المعلومات، وواجهات برمجة التطبيقات، وتدفقات الدفع، وبوابات العملاء، وواجهات الإدارة على HTTP العادي.
بالنسبة للمستخدمين، يُعرف HTTPS عادةً من خلال عنوان URL يبدأ بـ https://، وشهادة صالحة، ومؤشرات ثقة المتصفح. أما بالنسبة للمسؤولين، فهذا يعني أن الخدمة مفعلة بـ TLS، والشهادة تطابق النطاق، وسلسلة الشهادات صالحة، وأن إعدادات الخادم تتجنب إعدادات الأمان القديمة.
كيف يبني TLS الثقة
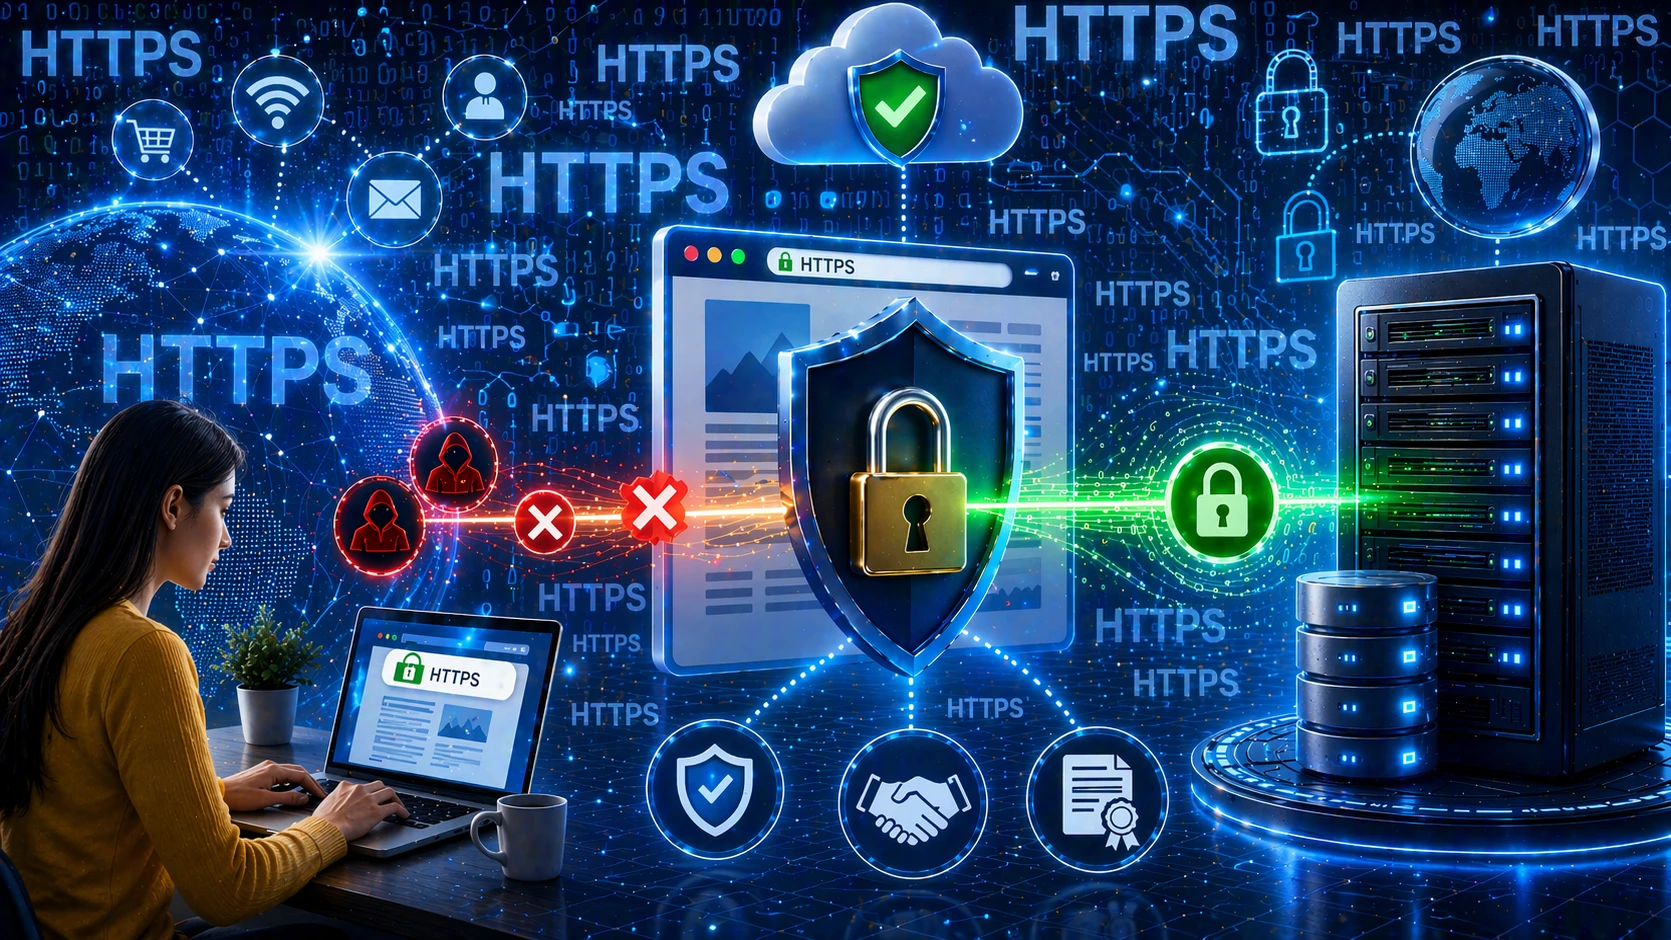
عندما يفتح العميل عنوان HTTPS، يحدث تفاوض TLS قبل تبادل محتوى الويب العادي. يقدم الخادم شهادة رقمية، ويتحقق العميل مما إذا كانت هذه الشهادة موثوقة وما إذا كانت تطابق النطاق المطلوب.
بعد التحقق، يتفق العميل والخادم على معايير التشفير وينشئان مفاتيح الجلسة. وبمجرد أن تصبح هذه الجلسة الآمنة جاهزة، تنتقل طلبات واستجابات HTTP داخل القناة المشفرة. قد يرى المستخدم صفحة ويب عادية فقط، ولكن العديد من فحوصات الأمان قد حدثت بالفعل في الخلفية.
إذا كان هناك خطأ ما، فقد يفشل الاتصال أو يعرض المتصفح تحذيرًا. تشمل الأسباب الشائعة الشهادات منتهية الصلاحية، أو عدم تطابق اسم المضيف، أو الشهادات الوسيطة غير المكتملة، أو إصدارات TLS القديمة، أو مشاكل في إعدادات الخادم.
ما يحميه HTTPS
يدعم HTTPS ثلاثة أهداف أمنية عملية. الأول هو السرية: يتم تشفير البيانات المرسلة بين العميل والخادم أثناء النقل. هذا يحمي بيانات الاعتماد، وملفات تعريف ارتباط الجلسة، وبيانات النماذج، ورموز API المميزة، ومعلومات الأعمال، وأوامر التكوين من التعرض البسيط على مستوى الشبكة.
الهدف الثاني هو السلامة. يساعد HTTPS في اكتشاف ما إذا كانت حركة المرور قد تغيرت أثناء النقل. هذا مهم لصفحات الويب، والبرامج النصية، والملفات، واستجابات API، وصفحات تنزيل البرامج الثابتة، وواجهات التكوين.
الهدف الثالث هو المصادقة. تساعد الشهادة الصالحة العميل في التأكد من أنه يتواصل مع الخادم المقصود، طالما تم التعامل مع الثقة بالشهادة والتحقق من اسم المضيف بشكل صحيح.
ما يتطلبه النشر
يعتمد إعداد HTTPS الموثوق على أكثر من إعداد واحد. يشمل عادةً شهادة TLS صالحة، وإعدادات DNS وملكية النطاق الصحيحة، وتكوين خادم ويب أو وكيل عكسي حديث، وإعدادات ملفات تعريف ارتباط آمنة، وعمليات إعادة توجيه صحيحة، ومراقبة انتهاء صلاحية الشهادة أو أخطاء المصافحة.
في أنظمة المؤسسات، قد ينتهي HTTPS عند وكيل عكسي، أو موازن تحميل، أو وحدة تحكم توصيل التطبيقات، أو بوابة دخول. هذا يمكن أن يبسط إدارة الشهادات ويركز سياسة الأمان، ولكن يجب أن تكون حدود الثقة واضحة. إذا انتهى HTTPS عند الوكيل، فإن معالجة حركة المرور الداخلية لا تزال بحاجة إلى تصميم دقيق.
استخدم شهادات موثوقة لخدمات الإنتاج.
حافظ على سلاسل الشهادات كاملة وحديثة.
قم بتعطيل إصدارات TLS القديمة ومجموعات التشفير الضعيفة.
وجّه طلبات HTTP إلى HTTPS حيثما كان ذلك مناسبًا.
احمِ ملفات تعريف الارتباط بخصائص أمان مناسبة.
راقب انتهاء الصلاحية والتجديد وانحراف التكوين.
يُستخدم HTTPS على نطاق واسع لحماية عمليات تسجيل الدخول، وجلسات الإدارة، وملفات تعريف الارتباط الآمنة، وواجهات برمجة التطبيقات، ولوحات المعلومات، والوصول القائم على المتصفح إلى أنظمة الأعمال.
أين تحتاج المواقع إلى HTTPS
تستخدم المواقع العامة، وبوابات الشركات، وصفحات خدمة العملاء، وقواعد المعرفة، ومنصات التجارة الإلكترونية HTTPS لحماية جلسات المستخدم وإرسال النماذج. حتى عندما لا تعرض الصفحة محتوى حساسًا للغاية، فقد تظل الجلسة نفسها تحتوي على حالة تسجيل الدخول، وملفات تعريف الارتباط، وسلوك البحث، وتفضيلات الحساب، أو معلومات العميل.
تتوقع المتصفحات الحديثة أيضًا HTTPS. تتطلب بعض إمكانيات المتصفح المتقدمة سياقًا آمنًا، وقد يتم وضع علامة على صفحات HTTP غير المؤمنة على أنها غير آمنة. من منظور ثقة المستخدم وتحسين محركات البحث، أصبح HTTPS الآن جزءًا من توقعات الجودة الأساسية للمواقع الإلكترونية العامة.
كيف تبقى واجهات برمجة التطبيقات محمية
تُعد واجهات برمجة التطبيقات (APIs) أحد أهم استخدامات HTTPS. غالبًا ما تتبادل تطبيقات الهاتف المحمول، ومنصات إنترنت الأشياء، وواجهات الويب الأمامية، وأنظمة الدفع، والخدمات السحابية، وعمليات التكامل مع الأطراف الثالثة الرموز المميزة، والأوامر، وبيانات الحساب، أو سجلات الأعمال عبر HTTPS APIs.
لا يحل أمان النقل محل مصادقة API أو التفويض، لكنه يحمي مسار الاتصال. فبدون HTTPS، قد يكون اعتراض الرموز المميزة والحمولات أو التلاعب بها أسهل على الشبكات غير الموثوقة.
كيف تتم إدارة الأجهزة
توفر العديد من أجهزة التوجيه، والبوابات، وأنظمة IP PBX، والكاميرات، والخوادم، ووحدات التحكم الصناعية، ومحطات الاتصال واجهات إدارة قائمة على المتصفح. يساعد HTTPS في حماية عمليات تسجيل دخول المسؤولين، وصفحات التكوين، وعمليات البرامج الثابتة، وأوامر التحكم في النظام.
بالنسبة لإدارة الأجهزة، يجب دمج HTTPS مع كلمات مرور قوية، والوصول القائم على الدور، وشبكات الإدارة المقيدة، والتحكم في التحديث، والتسجيل، والصيانة الدورية للشهادات. النقل الآمن ضروري، لكنه ليس سوى جزء واحد من الأمن التشغيلي.
يُستخدم الوصول الآمن عبر HTTPS بشكل شائع للوحات المعلومات السحابية، ومعدات الشبكة، والبوابات الصناعية، وأنظمة الاتصالات عبر IP، وإدارة الأجهزة عن بُعد.
كيف تحافظ الفرق على الثقة
يجب أن يكون نشر HTTPS الجيد مملاً في التشغيل اليومي. يجب ألا يرى المستخدمون تحذيرات الشهادات، وألا يفاجأ المسؤولون بانتهاء صلاحية الشهادة المفاجئ، وألا تتعطل التطبيقات بسبب أخطاء المحتوى المختلط أو إعدادات TLS الضعيفة.
أفضل ممارسة هي معاملة HTTPS كعملية تشغيلية، وليس كخانة اختيار لمرة واحدة. يجب إصدار الشهادات وتجديدها وتتبعها واستبدالها بشكل صحيح. يجب مراجعة سياسات الخادم بعد الترقيات. يجب اختبار عمليات إعادة التوجيه، و HSTS، وملفات تعريف الارتباط الآمنة، والمصادر الموثوقة في بيئة التطبيق الحقيقية.
استخدم شهادات صالحة من جهة موثوقة للخدمات العامة.
قم بأتمتة التجديد حيثما أمكن، ولكن استمر في مراقبة النتيجة.
وجّه حركة HTTP العادية إلى النسخة الآمنة.
استخدم HSTS فقط بعد التأكد من استقرار HTTPS.
اختبر جلسات المتصفح، ومكالمات API، وملفات تعريف الارتباط، وعمليات إعادة التوجيه معًا.
راجع إعدادات TLS بعد تغييرات الخادم، أو الوكيل، أو المنصة.
لماذا يفشل HTTP العادي
يرسل HTTP العادي حركة مرور الويب بدون تشفير طبقة النقل. في المختبر الخاضع للرقابة، قد يبدو هذا غير ضار، ولكن في الشبكات الحقيقية يمكن أن يعرض بيانات الاعتماد، وملفات تعريف الارتباط، وبيانات الأعمال، وصفحات التكوين، أو مكالمات API لمخاطر غير ضرورية.
الفجوة خطيرة بشكل خاص لصفحات تسجيل الدخول، وأنظمة الحسابات، وتدفقات الدفع، ولوحات معلومات الإدارة، وصفحات التحكم في الجهاز، وبوابات العملاء. في تصميم الويب الحديث، لم يعد HTTP العادي خيارًا محايدًا للوصول الحساس. وعادة ما يُعامل على أنه نقطة ضعف يجب إزالتها أو تقييدها بشدة.
ما لا يستطيع HTTPS إصلاحه
لا يجعل HTTPS الموقع أو التطبيق آمنًا تمامًا. إنه يحمي مسار النقل، لكنه لا يعالج كلمات المرور الضعيفة، أو التحكم في الوصول المعطل، أو الكود غير الآمن، أو قواعد البيانات المكشوفة، أو صفحات التصيد الاحتيالي، أو البرامج الضارة، أو سوء إدارة الخادم.
هذا التمييز مهم. يمكن لموقع ضار أن يستخدم HTTPS. يمكن أن يظل التطبيق المكتوب بشكل سيئ عرضة للخطر عبر HTTPS. يمكن أن تظل واجهة الإدارة محفوفة بالمخاطر إذا لم يتم تغيير كلمة المرور الافتراضية. HTTPS ضروري، لكن يجب أن يعمل مع المصادقة، والتفويض، وتقوية التطبيقات، والتسجيل، وإدارة التحديثات، واختبار الأمان.
النظرة الأمنية النهائية
الوصول الآمن عبر HTTPS هو الطريقة القياسية لحماية الاتصالات القائمة على المتصفح والمزودة بتقنية الويب عبر الأنظمة الرقمية الحديثة. إنه يعني استخدام HTTP عبر TLS بحيث يمكن للمواقع، والبوابات، وواجهات برمجة التطبيقات، ولوحات المعلومات السحابية، وصفحات إدارة الأجهزة تبادل البيانات بأمان أكبر عبر الشبكات غير الموثوقة.
تأتي قيمته من التشفير، وحماية السلامة، ومصادقة الخادم، وثقة المتصفح، والتوافق مع سياسات الأمان الحديثة. بالنسبة للمؤسسات، HTTPS ليس استراتيجية الأمان الكاملة، ولكنه أحد أولى الضوابط التي يجب تكوينها بشكل صحيح.
أسئلة المستخدمين الشائعة
كيف ينبغي إدارة ملكية الشهادة؟
يجب إسناد ملكية الشهادة إلى فريق أو دور واضح. يجب توثيق تواريخ التجديد، وأسماء النطاقات، والجهات المصدرة، وتخزين المفاتيح الخاصة، وإجراءات الاستبدال الطارئة.
متى يستحق استخدام TLS المتبادل؟
يكون TLS المتبادل مفيدًا عندما يجب على كل من العميل والخادم التحقق من بعضهما البعض، مثل واجهات برمجة التطبيقات الخاصة، أو الاتصال من خدمة إلى خدمة، أو الأنظمة المالية، أو شبكات الأجهزة الخاضعة للرقابة المشددة.
ما الذي يسبب تحذيرات المحتوى المختلط؟
تظهر تحذيرات المحتوى المختلط عندما تحمل صفحة HTTPS بعض الموارد عبر HTTP العادي، مثل الصور، أو البرامج النصية، أو أوراق الأنماط، أو المحتوى المضمن. يجب تحديث هذه الموارد إلى عناوين URL آمنة.
هل ينبغي للأدوات الداخلية أيضًا استخدام HTTPS؟
نعم، خاصة عندما تتعامل الأداة مع عمليات تسجيل الدخول، أو التكوين، أو بيانات الموظفين، أو السجلات التشغيلية، أو التحكم في الجهاز. الشبكات الداخلية ليست آمنة تلقائيًا من الاعتراض أو سوء الاستخدام.
كيف يمكن للفرق الصغيرة تقليل حالات فشل الشهادات؟
يمكن للفرق الصغيرة استخدام التجديد الآلي، وتنبيهات انتهاء الصلاحية، وجرد مركزي للشهادات، واختبارات مرحلية، وقائمة تحقق بسيطة للملكية بحيث لا تنتهي صلاحية الشهادات دون أن يلاحظها أحد.