شرح التكرار ثنائي المنافذ لأنظمة الاتصالات والأنظمة الصناعية والخوادم والأمن، ويغطي النشط-الاحتياطي، والنشط-النشط، وتجاوز الفشل، وتنوع المسارات، والمراقبة، والاختبار، والصيانة.
Becke Telcom
يمكن أن يصبح المنفذ الواحد نقطة انقطاع واحدة. في العديد من أنظمة الاتصالات، والتحكم، والأمن، والأنظمة الصناعية، وأنظمة المعلومات، لا تعتمد استمرارية الخدمة على استقرار البرمجيات فقط، بل تعتمد أيضاً على المسار المادي والمنطقي المستخدم لنقل البيانات. إذا تعطلت واجهة شبكة واحدة، أو كابل، أو منفذ مبدل (سويتش)، أو رابط بصري، أو قناة اتصال، فقد تصبح الخدمة بأكملها غير قابلة للوصول حتى عندما يكون الجهاز الرئيسي لا يزال يعمل بشكل طبيعي.
صُمم التكرار ثنائي المنافذ لتقليل هذه المخاطر. من خلال تجهيز مساري اتصال متاحين، يمكن للنظام مواصلة الاتصال عندما يكون أحد المسارين منقطعاً، أو غير مستقر، أو قيد الصيانة، أو متأثراً بعطل موضعي. قد يعمل المنفذ الثاني كمسار احتياطي، أو مسار متوازٍ نشط، أو واجهة إدارة، أو جزء من تصميم شبكة متكرر أكبر.
القيمة لا تأتي من وجود منفذين على ملصق الجهاز، بل من الهيكلية الصحيحة، والتكوين المتطابق، وسلوك تجاوز الفشل الواضح، وتنوع المسارات، والمراقبة، والاختبار المنتظم. المنفذان اللذان يتشاركان نفس نقطة الفشل قد يبدوان متكررين، لكنهما قد لا يوفران استمرارية حقيقية.
لماذا لا يكفي اتصال واحد غالباً
صُممت العديد من الأنظمة حول الوصول المستمر. يجب أن يظل الخادم قابلاً للوصول، ويجب أن تستمر وحدة التحكم في تبادل البيانات، ويجب أن تستمر طرفية المراقبة في الإبلاغ عن الحالة، ويجب أن يبقى جهاز الاتصال متصلاً بمنصة الإدارة. في هذه البيئات، المنفذ هو أكثر من مجرد نقطة اتصال، إنه جزء من مسار الخدمة.
عند استخدام منفذ واحد فقط، يمكن للعديد من الأعطال الشائعة أن تقاطع التشغيل. قد يتلف الكابل، أو يتعطل منفذ مبدل، أو تصبح وحدة شبكة غير مستقرة، أو يرتخي موصل، أو يؤدي تغيير في التكوين إلى حظر حركة المرور، أو يؤدي إجراء صيانة إلى فصل الرابط مؤقتاً. قد تبدو هذه المشكلات صغيرة، لكنها يمكن أن تتسبب في انقطاع كامل للخدمة إذا لم يكن هناك مسار ثانوي.
يعالج التكرار ثنائي المنافذ هذا الضعف من خلال توفير نقطتي اتصال متاحتين لخدمة واحدة أو جهاز واحد. يُجهز المنفذ الثاني لدعم تجاوز الفشل، أو حماية الرابط، أو مشاركة الحمل، أو فصل الشبكة، أو مرونة الصيانة، أو تنوع المسارات اعتماداً على تصميم النظام.
الفكرة الأساسية بسيطة: يجب ألا تعتمد الخدمة على اتصال مادي أو منطقي واحد. إذا أصبح المسار الأساسي غير متاح، يجب أن يكون لدى النظام مسار آخر مُجهز لمواصلة التشغيل. هذا يقلل من فرصة أن يصبح العطل المحلي على مستوى المنفذ فشلاً على مستوى النظام.
منطق التشغيل الأساسي
يعمل التكرار ثنائي المنافذ عادةً عن طريق توصيل جهاز واحد بمنفذين، أو كابلين، أو واجهتي مبدل، أو مساري شبكة، أو قناتي اتصال. ثم يستخدم النظام آلية تكرار ليقرر كيف يتصرف المنفذان أثناء التشغيل العادي وظروف العطل.
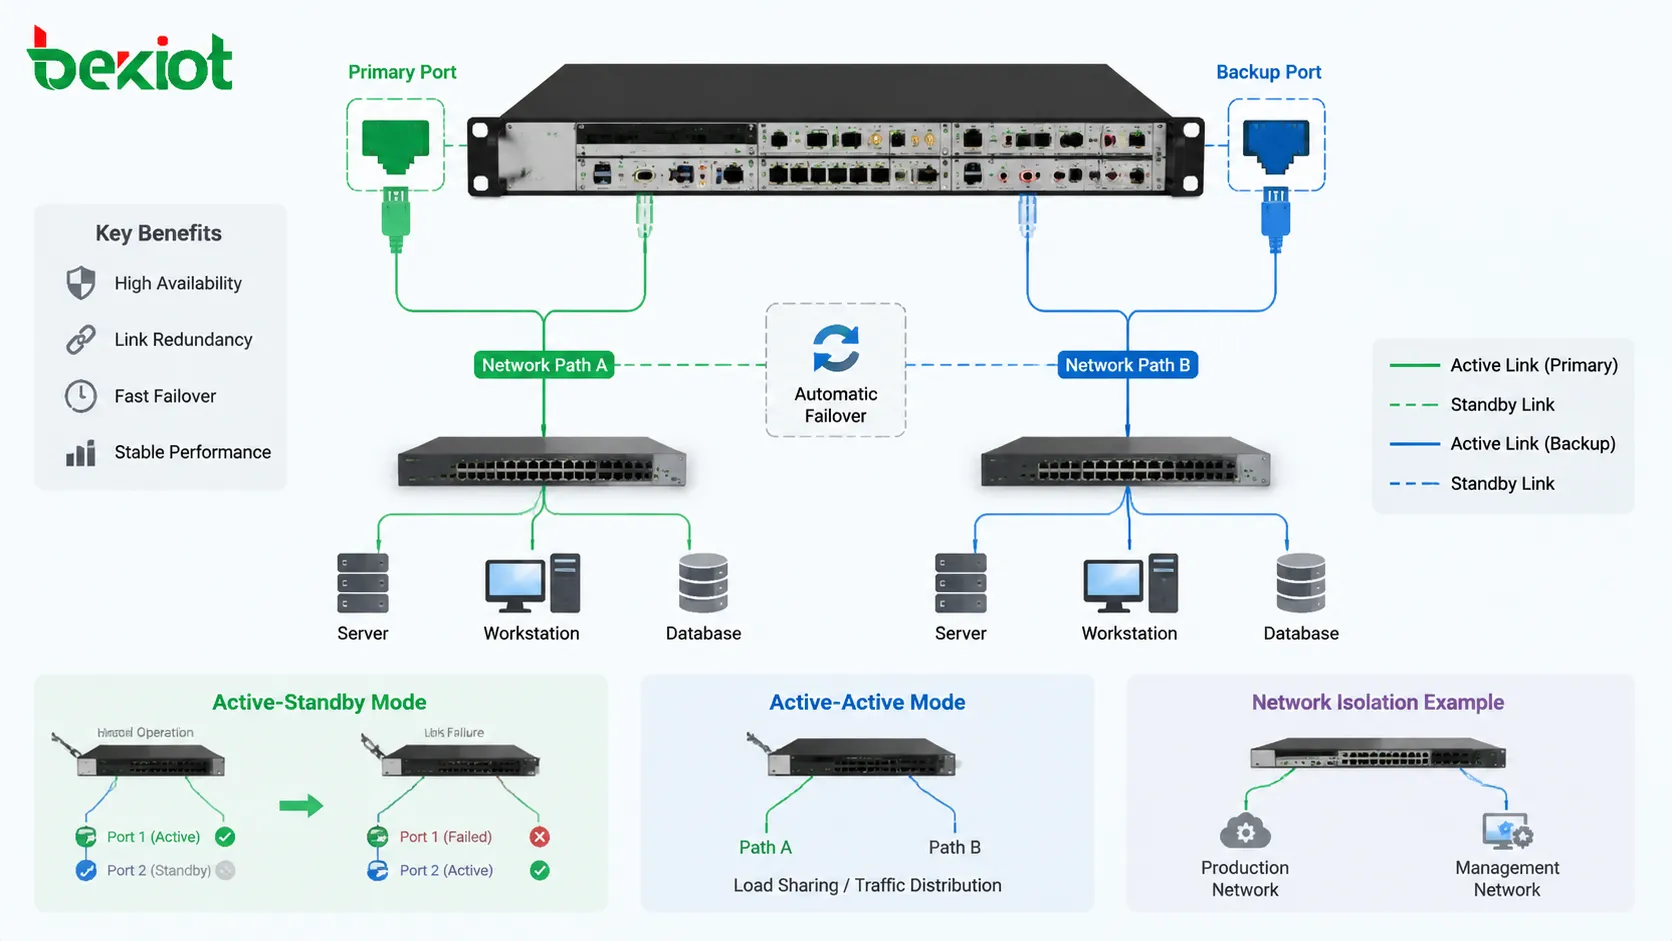
في تصميم النشط-الاحتياطي (active-standby)، يحمل أحد المنفذين حركة المرور أثناء التشغيل العادي، بينما ينتظر المنفذ الثاني كنسخة احتياطية. إذا فشل المنفذ النشط، يتولى المنفذ الاحتياطي المهمة. هذا التصميم شائع عندما يكون الهدف الرئيسي هو الاستمرارية البسيطة وسلوك حركة مرور يمكن التنبؤ به.
في تصميم النشط-النشط (active-active)، يمكن استخدام كلا المنفذين في نفس الوقت. اعتماداً على البروتوكول والتكوين، قد توزع حركة المرور عبر كلا الرابطين، أو تُفصل حسب نوع الخدمة، أو تُوازن وفقاً لقواعد التدفق. هذا يمكن أن يحسن استخدام الرابط، لكنه يتطلب تكويناً أكثر حرصاً لتجنب الحلقات (loops)، أو عدم ترتيب الحزم، أو التوجيه غير المتماثل، أو صعوبة استكشاف الأخطاء وإصلاحها.
تستخدم بعض الأنظمة المنفذين لعزل الشبكة بدلاً من تجاوز الفشل المباشر. على سبيل المثال، قد يتصل أحد المنفذين بشبكة الإنتاج والآخر بشبكة الإدارة. هذا التصميم يحسن السلامة التشغيلية والتحكم في الوصول، لكنه قد لا يوفر تجاوز فشل تلقائي ما لم يُصمم النظام لدعم هذا السلوك.
يقلل التكرار ثنائي المنافذ من الاعتماد على كابل واحد، أو منفذ مبدل واحد، أو مسار شبكة واحد.
ما الذي يجعل التصميم متكرراً حقاً
السمة الأولى هي النسخ الاحتياطي للمسار. يمنح المنفذ الثاني النظام طريقاً آخر للاتصال عندما يكون الطريق الأول غير متاح. هذا لا يضمن تلقائياً الاستمرارية الكاملة، لأن المسار الاحتياطي يجب أن يكون متصلاً، ومُكوّناً، ومُختبراً، ومراقباً أيضاً.
السمة الثانية هي الوعي بحالة الرابط. يجب أن يعرف تصميم التكرار العملي ما إذا كان المنفذ يعمل (up)، أو متوقفاً (down)، أو غير مستقر، أو غير قادر على تمرير حركة المرور. اكتشاف الرابط المادي البسيط مفيد، لكنه قد لا يكون كافياً في جميع الحالات. قد يُظهر المنفذ أن الرابط يعمل بينما يكون التوجيه العلوي (upstream)، أو الوصول إلى شبكة VLAN، أو إمكانية الوصول إلى البوابة، أو اتصال التطبيق قد فشل بالفعل.
السمة الثالثة هي التبديل المتحكم به. يجب ألا يكون تجاوز الفشل عشوائياً. يجب أن يحدد النظام أي منفذ مفضل، ومتى يحدث التبديل، وكم من الوقت يستغرق الاكتشاف، وما إذا كان الاسترداد التلقائي مسموحاً به، وما إذا كان يجب أن تعود حركة المرور إلى المنفذ الأصلي بعد أن يصبح متاحاً.
السمة الرابعة هي اتساق التكوين. إذا كان من المقرر أن يوفر منفذان مسار الخدمة نفسه، فيجب أن يدعم كلا الجانبين شبكة VLAN المطلوبة، وعنونة IP، والتوجيه، وقواعد جدار الحماية، وصلاحيات الوصول، وسياسات الخدمة. المنفذ الاحتياطي الذي يستخدم تكويناً غير مكتمل قد يبدو جاهزاً لكنه يفشل أثناء حادث فعلي.
السمة الخامسة هي رؤية الحالة. يجب أن يكون المشغّلون وموظفو الصيانة قادرين على رؤية أي منفذ نشط، وما إذا كان المسار الاحتياطي سليماً، ومتى حدث تبديل، وما إذا كانت الأخطاء تتزايد. التكرار بدون مراقبة يمكن أن يخلق ثقة زائفة.
أوضاع العمل الشائعة
تستخدم الأنظمة المختلفة المنافذ المزدوجة بطرق مختلفة. يعتمد الوضع الصحيح على وظيفة النظام، وبنية الشبكة، وتحمل المخاطر، ومتطلبات الصيانة. معاملة جميع الأجهزة ثنائية المنافذ كما لو كانت تعمل بنفس الطريقة هو خطأ تصميمي شائع.
وضع العمل
كيف يتصرف
الميزة النموذجية
التحذير الرئيسي
النشط-الاحتياطي
يحمل أحد المنفذين حركة المرور بينما ينتظر المنفذ الثاني الفشل
تجاوز فشل بسيط ومسار حركة مرور يمكن التنبؤ به
يجب اختبار المسار الاحتياطي بانتظام
النشط-النشط
قد يحمل كلا المنفذين حركة المرور في نفس الوقت
استخدام أعلى للرابط وتحسين محتمل لعرض النطاق
يتطلب تصميماً دقيقاً لتجنب مشكلات التوجيه أو الحلقات
تجميع الروابط
تُعامل روابط مادية متعددة كوصلة منطقية واحدة
يجمع بين التكرار وتوسيع السعة
يجب أن يدعم كلا الطرفين إعدادات تجميع متطابقة
فصل الشبكة
يتصل كل منفذ بقطاع شبكة مختلف
يحسن عزل الإدارة وفصل حركة المرور
قد لا يوفر تجاوز فشل تلقائي ما لم يُصمم لذلك
مسار الوصلة الصاعدة المزدوج
تتصل المنافذ بمبدلات أو مسارات علوية (upstream) مختلفة
يقلل الاعتماد على مبدل واحد أو مسار كابل واحد
يجب تخطيط التبديل، والتوجيه، والتحكم في الحلقات
غالباً ما يُفضل وضع النشط-الاحتياطي للأنظمة الحرجة ولكن المحافظة. إنه يتجنب تعقيد حركة المرور غير الضروري ويجعل سلوك العطل أسهل للفهم. المنفذ الاحتياطي قيّم لأنه يبقى هادئاً أثناء التشغيل العادي لكنه يصبح متاحاً عندما يفشل المسار الرئيسي.
وضع النشط-النشط مناسب عندما يمكن للنظام استخدام كلا المنفذين بأمان في نفس الوقت. قد يحسن الإنتاجية أو يوزع خدمات مختلفة عبر مسارات منفصلة. ومع ذلك، يتطلب مزيداً من الاهتمام بالتوجيه، وتناظر حركة المرور، وسلوك المبدل، وطرق استكشاف الأخطاء وإصلاحها.
لا ينبغي الخلط بين فصل الشبكة والتكرار. قد يكون للجهاز منفذان، أحدهما لحركة مرور الخدمة والآخر للوصول الإداري، لكن منفذ الإدارة قد لا يتولى حركة مرور الإنتاج. قبل تسمية التصميم بأنه متكرر، يجب تأكيد سلوك الفشل الفعلي.
كيف ينبغي أن يحدث تجاوز الفشل
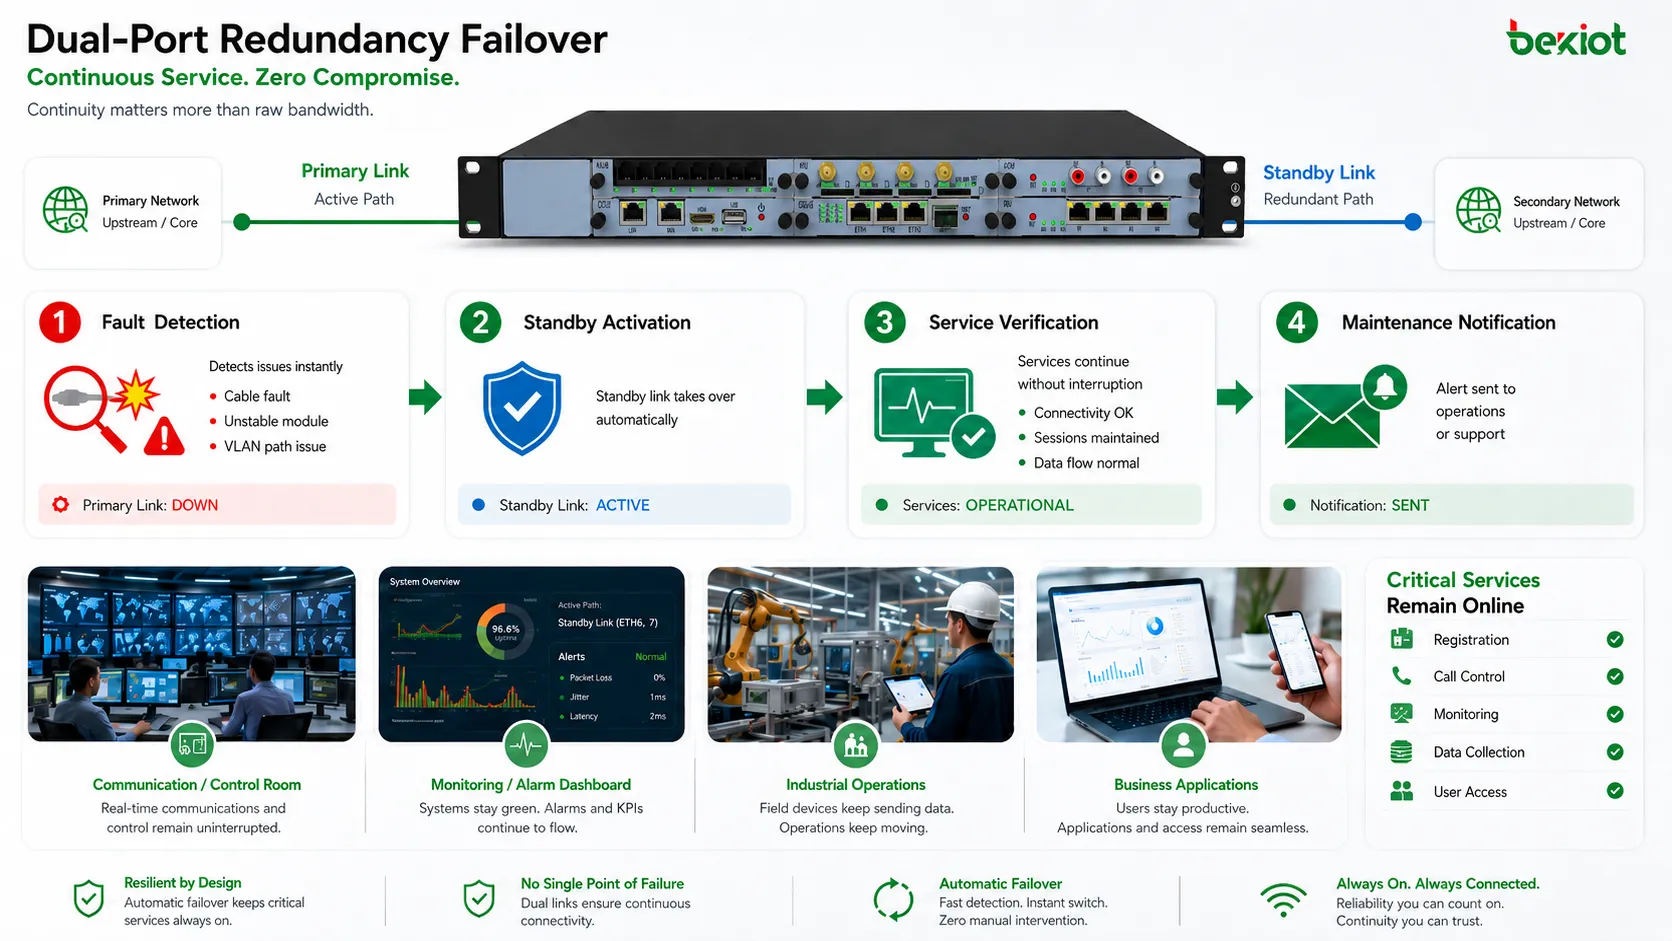
تجاوز الفشل هو العملية التي تنتقل بها حركة المرور من المنفذ الفاشل أو غير المتاح إلى المنفذ الاحتياطي. يجب أن تكون عملية تجاوز الفشل الجيدة سريعة بما يكفي لتلبية احتياجات الخدمة، ومستقرة بما يكفي لتجنب التبديل غير الضروري، ومرئية بما يكفي لفرق الصيانة لفهم ما حدث.
قد يكون محفز تجاوز الفشل هو فقدان الرابط المادي، أو فشل ضربات القلب (heartbeat)، أو حالة عدم إمكانية الوصول إلى البوابة، أو فشل اتصال الخدمة، أو إجراء مشغّل يدوي. من السهل اكتشاف فقدان الرابط المادي، لكنه قد لا يلتقط جميع الإخفاقات. على سبيل المثال، قد يظل الكابل بين الجهاز والمبدل الأول متصلاً بينما تكون الشبكة العلوية خلف ذلك المبدل قد فشلت.
يجب أن يتوافق وقت الاكتشاف مع التطبيق. يمكن لبعض الأنظمة تحمل انقطاع لعدة ثوانٍ. ويتطلب البعض الآخر تبديلاً أسرع. الاتصالات الصوتية، وإنذارات المراقبة، وتبادل البيانات الصناعية، والتحكم في الوقت الفعلي قد تكون أكثر حساسية من نقل الملفات العادي أو التقارير الخلفية.
بعد تجاوز الفشل، يجب أن يستمر النظام في الاتصال عبر المسار الاحتياطي. اعتماداً على التصميم، قد تنجو الجلسات الحالية، أو يعاد توصيلها، أو يعاد تشغيلها. يحسن تكرار المنافذ توفر المسار، لكنه لا يحل تلقائياً كل مشكلة من مشكلات استمرارية التطبيق.
سلوك الاسترداد مهم أيضاً. عندما يصبح المنفذ الأصلي متاحاً مرة أخرى، قد يبقى النظام على المسار الاحتياطي أو يعود إلى المسار المفضل. يمكن للعودة التلقائية أن تستعيد البنية المقصودة، لكنها قد تخلق أيضاً انقطاعاً آخر. في بعض البيئات الحرجة، يُفضل الاسترداد اليدوي بحيث يمكن للمشغّلين اختيار وقت آمن لإعادة حركة المرور.
يجب أن يشمل تجاوز الفشل اكتشاف العطل، وتفعيل النسخ الاحتياطي، والتحقق من الخدمة، وإشعار الصيانة.
فوائد الموثوقية في التشغيل اليومي
الميزة الأكثر مباشرة هي تقليل وقت التعطل الناجم عن أعطال الاتصال المحلية. تلف الكابل، أو ارتخاء الموصل، أو فشل المنفذ، أو مشكلات واجهة المبدل، أو الفصل العرضي قد لا يعود يوقف الخدمة فوراً. إذا كان المسار الاحتياطي سليماً، يمكن للنظام مواصلة التشغيل بينما يقوم موظفو الصيانة بفحص الجانب الفاشل.
ميزة أخرى هي تحمل أقوى ضد أنشطة الصيانة. قد تحتاج فرق الشبكة إلى استبدال مبدل، أو نقل كابل، أو ضبط منفذ، أو ترقية البرامج الثابتة، أو اختبار دائرة. مع اتصال واحد فقط، غالباً ما يتطلب هذا العمل انقطاع الخدمة. مع التكرار ثنائي المنافذ، يمكن أحياناً إجراء الصيانة على مسار واحد بينما يبقي المسار الآخر النظام قابلاً للوصول.
يمكن للمنافذ المزدوجة أيضاً تحسين الثقة التشغيلية. يعرف المشغّلون أن مشكلة رابط واحدة لا تعني بالضرورة فشلاً كلياً. هذا مهم للأنظمة التي يجب أن تعمل بشكل مستمر، مثل منصات المراقبة، وخوادم الاتصالات، والبوابات الصناعية، وأجهزة الأمن، وأنظمة جمع البيانات، ومعدات غرف التحكم.
كما يقلل تحسين الموثوقية الضغط على فرق الصيانة. عندما لا يوقف فشل الرابط الواحد الخدمة فوراً، يكون لدى الموظفين مزيد من الوقت لتشخيص السبب الجذري، واستبدال الأجهزة، والتحقق من السجلات، أو تنسيق الإصلاح المجدول بدلاً من الاستجابة تحت ظروف الطوارئ.
قيمة الاستمرارية للخدمات الحرجة
بالنسبة للخدمات الحرجة، تكون الاستمرارية أكثر قيمة من عرض النطاق الخام. قد لا يحتاج النظام إلى سرعة بيانات عالية، لكنه قد يحتاج إلى توفر مستقر. غالباً ما يُستخدم التكرار ثنائي المنافذ لأن تكلفة الانقطاع أعلى من تكلفة إضافة رابط آخر.
في أنظمة الاتصالات، قد يؤثر فشل المنفذ على التسجيل، أو التحكم في المكالمات، أو الإشارات، أو إرسال الوسائط، أو الوصول إلى الإرسال، أو إدارة المنصة. في أنظمة المراقبة، قد يقاطع الإبلاغ عن الإنذارات أو الوصول إلى الكاميرا. في الأنظمة الصناعية، قد يؤخر جمع البيانات أو أوامر التحكم. في منصات الأعمال، قد يحظر المستخدمين أو التطبيقات المتصلة.
تعتمد الاستمرارية على المسار الكامل، وليس فقط منفذ الجهاز. يجب أن تتجنب البيئة ثنائية المنافذ المصممة جيداً مشاركة نفس نقطة الضعف. إذا كان كلا المنفذين يتصلان بنفس المبدل، أو نفس مزود الطاقة، أو نفس مسار الكابل، أو نفس مجال الفشل العلوي، فقد يكون التكرار محدوداً. يجب فصل المسارين حيث تبرر المخاطر ذلك.
تصبح الميزة أوضح أثناء الأعطال الصغيرة ولكن المعطلة. قد يفشل منفذ مبدل بينما يستمر المبدل نفسه في العمل. وقد يتلف كابل أثناء عمل الموقع. وقد تصبح وحدة ألياف غير مستقرة. وقد يؤثر تصحيح شبكة على مسار VLAN واحد. يمنح التكرار ثنائي المنافذ النظام طريقة أخرى للبقاء متصلاً أثناء هذه المشكلات الموضعية.
الأداء وإدارة حركة المرور
على الرغم من أن التكرار يتعلق أساساً بالتوفر، إلا أن المنافذ المزدوجة يمكن أن تدعم أيضاً إدارة أفضل لحركة المرور. في بعض التصاميم، يمكن فصل أنواع حركة المرور المختلفة بين المنافذ. على سبيل المثال، قد تستخدم حركة مرور الخدمة منفذاً واحداً بينما تستخدم حركة مرور الإدارة منفذاً آخر. هذا يقلل المنافسة بين البيانات التشغيلية والوصول الإداري.
يمكن أن يحسن فصل حركة المرور القدرة على التنبؤ. قد تخلق المراقبة، والتكوين، والنسخ الاحتياطي، وجمع السجلات، والوصول للصيانة دفعات من حركة المرور. إذا شاركت هذه الحركة نفس المسار مع بيانات الخدمة في الوقت الفعلي، فقد تؤثر على زمن الانتقال أو تسليم الحزم.
في سيناريوهات النشط-النشط أو تجميع الروابط، قد تزيد المنافذ المزدوجة أيضاً من السعة المتاحة. هذا مفيد عندما لا توفر واجهة مادية واحدة إنتاجية كافية أو عندما يجب دعم مستخدمين، أو أجهزة، أو تدفقات بيانات متعددة.
لا ينبغي المبالغة في هذه الميزة. بعض تصاميم المنافذ المزدوجة توفر التكرار فقط، وليس إنتاجية أعلى. بعض طرق تجميع الروابط توزع حركة المرور حسب الجلسة أو التدفق بدلاً من مضاعفة سرعة اتصال واحد. يجب أن تستند توقعات الأداء إلى سلوك النظام الفعلي، وليس فقط عدد المنافذ.
البيئات الصناعية
غالباً ما تحتوي المواقع الصناعية على مسارات كابلات طويلة، وتداخل كهربائي، وتغير في درجة الحرارة، واهتزاز، وغبار، ورطوبة، ونشاط صيانة متكرر. قد تمر مسارات الشبكة عبر خزانات، وورش، وطرق خارجية، ومناطق آلات، أو محطات غير مأهولة. في مثل هذه البيئات، موثوقية الاتصال المادي هي شاغل تشغيلي حقيقي.
التكرار ثنائي المنافذ مفيد للمبدلات الصناعية، ووحدات التحكم، والبوابات، والخوادم، ومعدات جمع البيانات، وطرفيات المراقبة، وأجهزة الاتصالات. إذا فشل منفذ واحد أو مسار شبكة واحد، يمكن للمسار الثانوي المساعدة في الحفاظ على الاتصال بالمنصة المركزية أو نظام التحكم المحلي.
تتطلب التطبيقات الصناعية أيضاً تحديداً واضحاً للعطل. عند حدوث انقطاع في الاتصال، تحتاج الفرق إلى معرفة ما إذا كان العطل في منفذ الجهاز، أو الكابل، أو المبدل، أو الشبكة العلوية، أو مزود الطاقة، أو طبقة التطبيق. يمكن لتصميم المنفذين مع إبلاغ مناسب بالحالة أن يساعد في عزل القطاع الفاشل بسرعة أكبر.
بالنسبة للمواقع الصناعية البعيدة، التكرار أكثر قيمة. قد يستغرق إرسال الفنيين إلى محطة ميدانية ساعات. إذا أبقى المنفذ الثانوي النظام متصلاً، يمكن للمشغّلين مواصلة التشخيص عن بُعد وتجنب الإرسال الفوري للموقع.
أنظمة الاتصالات والإرسال
غالباً ما تتطلب أنظمة الاتصالات والإرسال توفراً مستمراً لأن المستخدمين يتوقعون أن تعمل المكالمات، والتنبيهات، والنداء، والاتصال الداخلي، أو اتصالات القيادة متى دعت الحاجة. يمكن أن يصبح اتصال الشبكة الواحد نقطة ضعف إذا كان الجهاز يعتمد على نقل IP أو الإدارة المركزية.
يمكن للتكرار ثنائي المنافذ حماية الوصول بين خوادم الاتصالات، ووحدات تحكم الإرسال، وطرفيات IP، والبوابات، وأنظمة الإدارة. إذا أصبح أحد الروابط غير متاح، يمكن للرابط الاحتياطي الحفاظ على الإشارات، وتسجيل الجهاز، ورؤية الإدارة، أو حركة المرور المتعلقة بالوسائط اعتماداً على بنية النظام.
في بيئات الإرسال، قد يؤثر انقطاع الخدمة على التنسيق بين المشغّلين والموظفين الميدانيين. حتى الانقطاع القصير يمكن أن يخلق ارتباكاً أثناء الاستجابة للطوارئ، أو تنسيق الإنتاج، أو إدارة النقل، أو أمن المنشأة. تقلل المنافذ المتكررة من فرصة أن يؤدي عطل بسيط في الشبكة إلى مقاطعة الاتصالات التشغيلية.
بالنسبة للاتصالات الصوتية وفي الوقت الفعلي، يجب أن يأخذ تصميم تجاوز الفشل في الاعتبار سلوك الجلسة. قد تحتاج بعض المكالمات أو الجلسات إلى إعادة الاتصال بعد تبديل المسارات. الهدف هو تقليل الانقطاع واستعادة الخدمة بسرعة. يجب دمج تكرار الشبكة مع مرونة على مستوى التطبيق، واستراتيجية تسجيل الجهاز، والمراقبة المناسبة.
مراكز البيانات وغرف الخوادم
في مراكز البيانات وغرف الخوادم، يُستخدم التكرار ثنائي المنافذ بشكل شائع على الخوادم، وأنظمة التخزين، وجدران الحماية، والموجهات، والمبدلات، ووحدات تحكم الإدارة، ومضيفي البيئة الافتراضية. الغرض هو منع واجهة واحدة أو مبدل وصول واحد من أن يصبح نقطة انقطاع خدمة.
قد تستخدم الخوادم بطاقات واجهة شبكة مزدوجة للربط (bonding)، أو التجميع (teaming)، أو تجاوز الفشل. وقد تستخدم أنظمة التخزين مسارات متعددة للحفاظ على الوصول إلى الأقراص أو شبكات التخزين. وقد تُفصل منافذ الإدارة عن منافذ الخدمة بحيث يظل بإمكان المسؤولين الوصول إلى المعدات حتى عندما تكون شبكة الخدمة قيد الصيانة.
الميزة الرئيسية هي مرونة الصيانة. قد تحتاج معدات الشبكة إلى ترقيات البرامج الثابتة، أو استبدال الكابلات، أو تغييرات الوحدات، أو ترحيل المبدل. مع الاتصالات المتكررة، يمكن غالباً إبقاء مسار واحد نشطاً بينما يتم تغيير الآخر.
ومع ذلك، يجب تصميم تكرار مركز البيانات على طبقات متعددة. المنافذ المزدوجة وحدها لا تحمي من فشل نفس مبدل الوصول، أو نفس تغذية طاقة الحامل (rack)، أو نفس مسار التجميع، أو نفس سياسة التوجيه. تتطلب المرونة الحقيقية تنوعاً في المبدلات، والطاقة، والكابلات، والتوجيه، وأحياناً الموقع المادي.
منصات الأمن والمراقبة
تعتمد أنظمة الأمن والمراقبة على الرؤية المستمرة. يجب أن تظل الكاميرات، ووحدات التحكم في الوصول، ولوحات الإنذار، وأنظمة كشف الاختراق، والأجهزة المحيطية، وخوادم المراقبة متصلة لدعم الوعي في الوقت الفعلي وتسجيل الأحداث. قد يؤدي انقطاع الشبكة إلى خلق نقاط عمياء.
يمكن للتكرار ثنائي المنافذ المساعدة في حماية العقد المهمة مثل خوادم المراقبة المركزية، ومسجلات التخزين، وبوابات الأمن، ووحدات التحكم في الوصول، وطرفيات القيادة. إذا فشل الرابط الرئيسي، يمكن للمنفذ الاحتياطي الحفاظ على الاتصال بشبكة المراقبة أو منصة الإدارة.
في المرافق الكبيرة، لا تقتصر الفائدة على منع الانقطاع الكلي. يمكن للمنافذ المتكررة أيضاً فصل حركة مرور الفيديو عن حركة مرور الإدارة، وتقليل الازدحام، والحفاظ على الوصول إلى التكوين متاحاً أثناء مشكلات شبكة الخدمة. هذا يحسن كلاً من الموثوقية وقابلية الصيانة.
بالنسبة لأنظمة الأمن، سجلات التدقيق والأحداث مهمة أيضاً. إذا حدث تبديل منفذ، يجب تسجيل الحدث. يجب أن يعرف المشغّلون ما إذا كان فقدان الفيديو، أو تأخير الإنذار، أو انقطاع التحكم في الوصول ناتجاً عن مشكلة في مسار الشبكة.
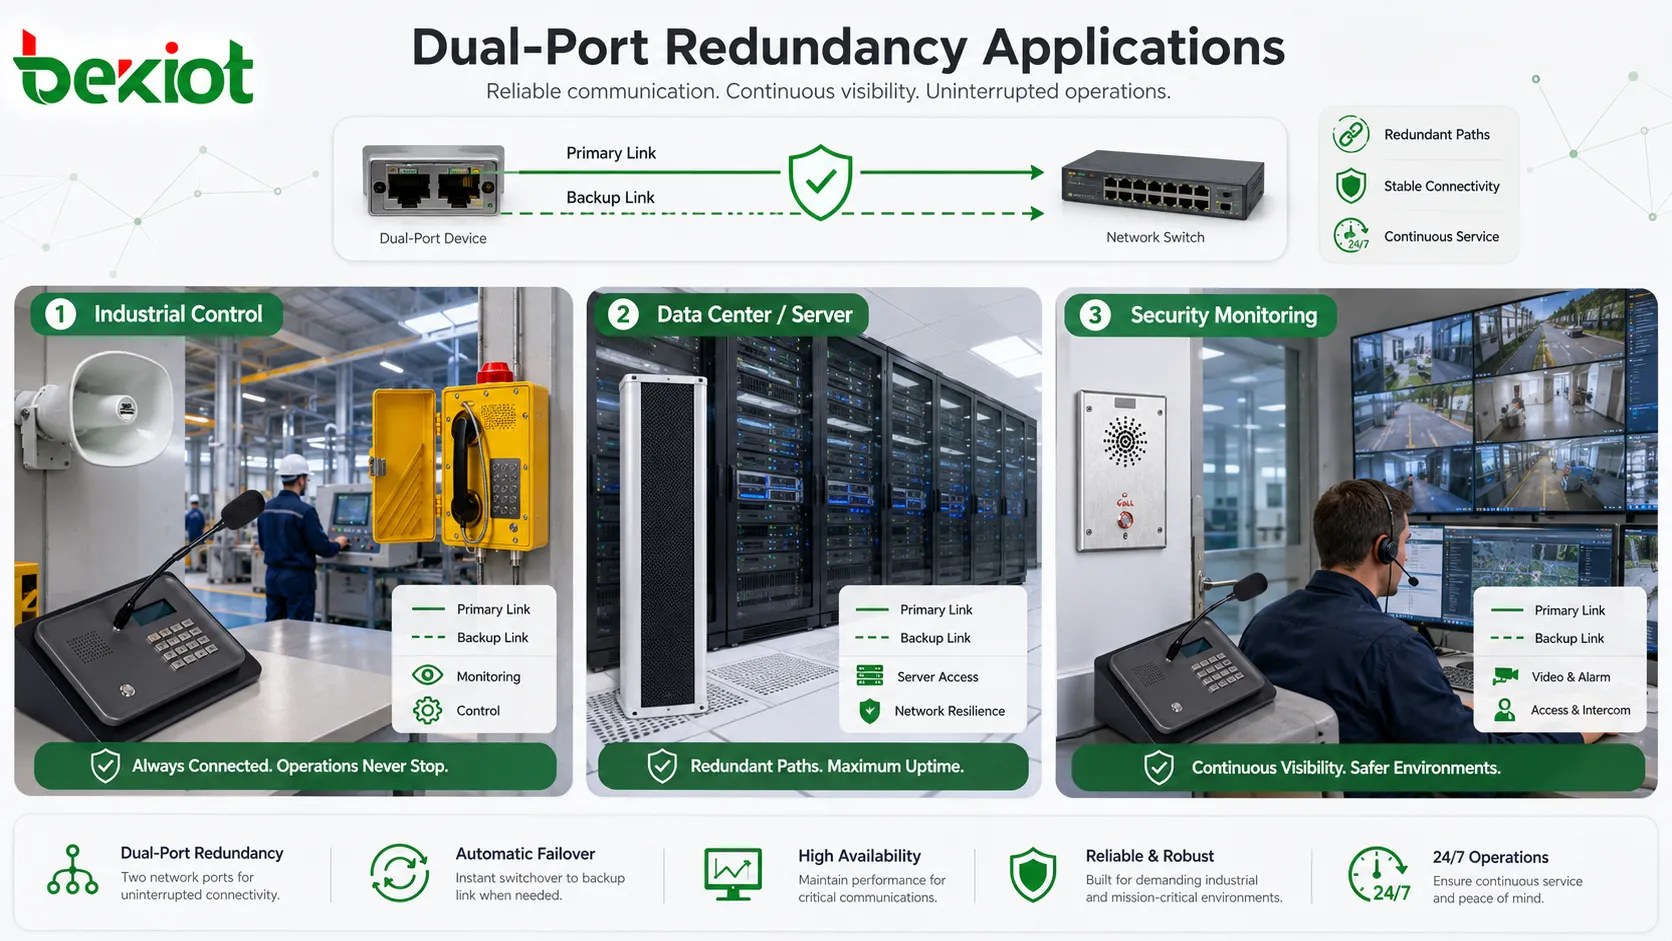
يُستخدم التكرار ثنائي المنافذ على نطاق واسع في البيئات الصناعية، وبيئات الاتصالات، والخوادم، والمراقبة الأمنية.
قواعد النشر التي لا ينبغي تجاهلها
قاعدة النشر الأولى هي تجنب التكرار الزائف. إذا كان كلا المنفذين متصلين بنفس المبدل، ونفس مصدر الطاقة، ونفس حامل الكابلات، ونفس المسار العلوي، فإن النظام لديه وصلتان محليتان ولكن ليس تنوع مسار كامل. قد يظل هذا مفيداً ضد عطل منفذ أو كابل، لكنه لن يحمي من فشل المبدل أو انقطاع التيار العلوي.
القاعدة الثانية هي مطابقة التكوين على كلا المسارين حيث تكون استمرارية الخدمة مطلوبة. يجب التحقق من شبكات VLAN، وعناوين IP، والوصول إلى البوابة، وقواعد جدار الحماية، وسياسات التوجيه، وإعدادات الجودة، وصلاحيات الأمان على كلا الجانبين. الرابط الاحتياطي الذي لا يمكنه تمرير حركة المرور المطلوبة ليس نسخاً احتياطياً حقيقياً.
القاعدة الثالثة هي تحديد سلوك التبديل. يجب أن تعرف الفرق أي منفذ أساسي، وأي منفذ احتياطي، وكيف يتم اكتشاف الفشل، وكيف يحدث الاسترداد، وما إذا كان التبديل تلقائياً أم يدوياً، وكيف يبلغ النظام عن الحدث. السلوك غير المحدد يجعل استكشاف الأخطاء وإصلاحها صعباً.
القاعدة الرابعة هي الاختبار قبل الاعتماد عليه. يجب التحقق من التكرار أثناء التشغيل التجريبي والصيانة. قد يشمل الاختبار فصل الرابط الأساسي، والتحقق من الإبلاغ عن الإنذار، ومراقبة استرداد حركة المرور، وتأكيد إعادة اتصال التطبيق، والتحقق من أن النظام يعود إلى الحالة الطبيعية وفقاً للسياسة المقصودة.
القاعدة الخامسة هي توثيق التصميم. يجب تسجيل أسماء المنافذ، وملصقات الكابلات، ومنافذ المبدل، وشبكات VLAN، وعناوين IP، ووضع التكرار، وقواعد تجاوز الفشل، وإجراءات الاسترداد. في حالات الطوارئ، يساعد التوثيق الواضح المهندسين على تجنب فصل المسار الخطأ أو إساءة قراءة الحالة النشطة.
متطلبات المراقبة والصيانة
يجب صيانة التكرار ثنائي المنافذ مثل أي آلية موثوقية أخرى. إذا لم يتم فحص المسار الاحتياطي أبداً، فقد يفشل بصمت. قد يبدو النظام متكرراً، لكن عندما يفشل المنفذ الأساسي، قد لا يعمل المسار الاحتياطي بسبب منفذ مبدل معطل، أو VLAN خاطئ، أو شهادة منتهية الصلاحية، أو تلف كابل، أو قاعدة توجيه متغيرة.
يجب أن تشمل المراقبة حالة الرابط، وعدادات الأخطاء، وفقدان الحزم، وسرعة المنفذ، وحالة الازدواج (duplex)، وأحداث التبديل، واستخدام الواجهة، وسجلات الجهاز. بالنسبة للأنظمة الأكثر تقدماً، قد تُراقب أيضاً حالة ضربات القلب (heartbeat)، وإمكانية الوصول إلى البوابة، وفحوصات مستوى الخدمة، وصحة جلسة التطبيق.
يجب على فرق الصيانة مراجعة كلا المنفذين، وليس النشط فقط. من الشائع أن تركز الفرق على المنفذ الذي يحمل حركة المرور بينما تتجاهل الرابط الاحتياطي. مع مرور الوقت، قد يصبح الجانب الاحتياطي قديماً، أو منفصلاً، أو غير موثق، أو مهيأ بشكل خاطئ.
يجب تخطيط الاختبار الدوري بعناية. يجب ألا يخلق اختبار التكرار انقطاعاً غير ضروري للخدمة. يجب أن يكون مجدولاً، ومُبلغاً عنه، ويُنفذ مع وعي بالتراجع. الهدف هو تأكيد الحماية، وليس خلق خطر جديد.
سوء الفهم الشائع والإصلاحات الأفضل
سوء الفهم
لماذا هو محفوف بالمخاطر
الحكم الأفضل
منفذان يعنيان دائماً توفراً عالياً
قد يكون المنفذ الثاني فقط للإدارة، أو التشخيص، أو الفصل
تأكد من وضع التكرار المدعوم وسلوك تجاوز الفشل الفعلي
التكرار يضاعف السرعة تلقائياً
يستخدم وضع النشط-الاحتياطي مسار حركة مرور واحداً فقط في التشغيل العادي
تحقق مما إذا كان النشط-النشط أو التجميع مدعوماً وكيف توزع حركة المرور
المسار الاحتياطي لا يحتاج إلى اهتمام
يمكن أن يصبح الرابط الاحتياطي المهمل فشلاً خفياً
راقب واختبر بشكل دوري كلاً من المسارين النشط والاحتياطي
يمكن أن يتشارك كلا المنفذين نفس نقطة الفشل
قد يؤدي عطل واحد في مبدل، أو طاقة، أو حامل كابلات، أو عطل علوي إلى مقاطعة الخدمة
استخدم تنوع المسارات حيث تبرر المخاطر وبنية النظام ذلك
تكرار المنافذ يحل محل تكرار النظام الكامل
لا يمكنه استبدال الطاقة المتكررة، أو الخوادم الاحتياطية، أو نسخ قاعدة البيانات، أو التعافي من الكوارث
تعامل مع المنافذ المزدوجة كطبقة واحدة من المرونة، وليس استراتيجية المرونة بأكملها
كيفية تقييم ما إذا كان التصميم فعالاً
يجب أن يجيب التصميم الفعال ثنائي المنافذ على عدة أسئلة عملية. ما الفشل الذي يحمي منه؟ أي منفذ نشط أثناء التشغيل العادي؟ ماذا يحدث إذا تم فصل الرابط النشط؟ ما مدى سرعة استرداد حركة المرور؟ هل يتأثر المستخدمون؟ هل تُنشأ إنذارات؟ هل يمكن للمشغّلين رؤية المسار النشط؟ هل يمكن لموظفي الصيانة إصلاح المسار الفاشل دون إيقاف الخدمة؟
يجب أيضاً اختبار التصميم مقابل سيناريوهات فشل واقعية. فصل كابل مفيد، لكنه قد لا يحاكي فشل المبدل العلوي، أو خطأ في تكوين VLAN، أو فقدان البوابة، أو فشل التوجيه، أو مهلة مستوى الخدمة. كلما كان النظام أكثر أهمية، كلما تم اختبار حالات الفشل بعناية أكبر.
يمكن قياس الفعالية من خلال استمرارية الخدمة، وزمن تجاوز الفشل، واستقرار الاسترداد، ومعدل الخطأ، ورؤية المشغّل، وسهولة الصيانة. التصميم الذي يبدل بسرعة لكنه يتسبب في تقلب متكرر (flapping) قد لا يكون فعالاً. التصميم الذي يبقي الرابط حياً لكنه يكسر جلسات التطبيق قد يحتاج إلى ضبط إضافي.
أفضل التصاميم هي سهلة الفهم أثناء الضغط. يجب ألا يحتاج المشغّلون إلى تخمين أي منفذ نشط. يجب ألا يحتاج المهندسون إلى تتبع الكابلات بشكل أعمى. يجب أن تُظهر السجلات ما حدث. يجب أن يتطابق التوثيق مع التثبيت المادي. البساطة والرؤية جزءان مهمان من الموثوقية.
نظرة نهائية
التكرار ثنائي المنافذ قيّم لأنه يقلل الاعتماد على اتصال مادي أو منطقي واحد. تشمل خصائصه الرئيسية النسخ الاحتياطي للمسار، وتجاوز الفشل المتحكم به، ورؤية الحالة، واتساق التكوين، والقدرة على دعم أوضاع عمل مختلفة مثل النشط-الاحتياطي، والنشط-النشط، والتجميع، أو فصل الشبكة.
مزايا تطبيقه تكون أقوى في البيئات التي يكون فيها الانقطاع مكلفاً، أو وقت الاستجابة مهماً، أو يجب إجراء الصيانة دون إيقاف الخدمة. يمكن للأنظمة الصناعية، ومنصات الاتصالات، ومراكز البيانات، وشبكات المراقبة، والبنى التحتية الأمنية أن تستفيد جميعها من تصميم المنافذ المزدوجة عندما يتم تخطيطه، واختباره، وصيانته بشكل صحيح.
النقطة الأساسية هي أن منفذين وحدهما لا يخلقان الموثوقية. القيمة الحقيقية تأتي من الهيكلية الصحيحة، وتنوع المسارات، والتكوين المتطابق، وقواعد تجاوز الفشل الواضحة، والاختبار المنتظم، والمراقبة المستمرة. عندما يتم استيفاء هذه الشروط، يصبح التكرار ثنائي المنافذ طبقة عملية ويمكن الاعتماد عليها من مرونة النظام.
الأسئلة الشائعة
هل التكرار ثنائي المنافذ هو نفسه تجميع الروابط؟
لا. تجميع الروابط هو أحد الاستخدامات الممكنة لمنفذين أو أكثر، لكن التكرار ثنائي المنافذ يمكن أن يستخدم أيضاً تجاوز الفشل النشط-الاحتياطي، أو فصل الشبكة، أو مسارات الوصلة الصاعدة المزدوجة. يركز التجميع عادةً على تجميع الروابط المنطقي، بينما يركز التكرار على الاستمرارية عند فشل مسار واحد.
هل يحسن المنفذ الثاني دائماً عرض النطاق الترددي؟
لا. في وضع النشط-الاحتياطي، قد لا يحمل المنفذ الاحتياطي حركة مرور أثناء التشغيل العادي. يعتمد تحسين عرض النطاق على ما إذا كان النظام يدعم التشغيل النشط-النشط أو تجميع الروابط وما إذا كانت طريقة توزيع حركة المرور يمكنها فعلاً استخدام كلا الرابطين.
ما هو أكبر خطر في نشر التكرار ثنائي المنافذ؟
أكبر خطر هو الثقة الزائفة. قد يبدو النظام متكرراً لأن كابلين متصلين، لكن المسار الاحتياطي قد لا يكون مُكوّناً بشكل صحيح، أو قد يتشارك نفس نقطة الفشل، أو قد لا يكون قد تم اختباره أبداً.
هل ينبغي أن يتصل المنفذان بنفس المبدل؟
يعتمد على المخاطر المستهدفة. توصيل كلا المنفذين بنفس المبدل يمكن أن يحمي من عطل كابل أو منفذ محلي، لكنه لا يحمي من فشل المبدل. للحصول على مرونة أقوى، يجب أن يتصل المنفذان بمبدلات مختلفة أو مسارات مختلفة حيث تسمح بنية النظام بذلك.
كم مرة يجب اختبار المسار الاحتياطي؟
يعتمد الفاصل الزمني للاختبار على أهمية النظام، وسياسة الصيانة، ومخاطر التشغيل. يجب أن تتضمن الأنظمة الحرجة فحوصات التكرار في خطط الصيانة الدورية. يجب أن يؤكد الاختبار حالة الرابط، واسترداد حركة المرور، والإبلاغ عن الإنذار، وسلوك التطبيق، ودقة التوثيق.